
Zyxel GS1900 Patch Gagal Atasi Celah Eksekusi Perintah Root
Temuan terbaru mengungkap bahwa pembaruan keamanan pada switch Zyxel GS1900 tidak sepenuhnya menutup celah eksploitasi yang memungkinkan eksekusi perintah root tanpa otentikasi.
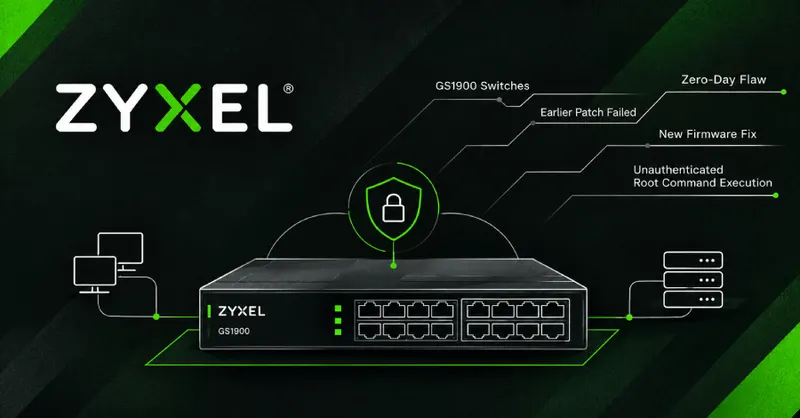
Celah Keamanan Kritis pada Zyxel GS1900
Keamanan infrastruktur jaringan kembali menjadi sorotan setelah laporan terbaru mengungkap kegagalan pada mekanisme perbaikan celah keamanan di perangkat switch Zyxel seri GS1900. Meskipun vendor telah merilis pembaruan sebelumnya, peneliti keamanan menemukan bahwa perangkat tersebut masih rentan terhadap eksploitasi yang memungkinkan penyerang menjalankan perintah dengan hak akses root.
Ancaman Tanpa Perlu Login
Masalah utama yang ditemukan oleh tim peneliti dari Binarly terletak pada antarmuka manajemen berbasis web perangkat tersebut. Eksploitasi ini sangat berbahaya karena memungkinkan siapa pun yang memiliki akses ke antarmuka manajemen switch untuk mengeksekusi perintah sistem secara langsung tanpa perlu melalui proses otentikasi atau login. Hal ini memberikan kendali penuh kepada penyerang atas perangkat yang terhubung ke jaringan.
Kegagalan Patch Sebelumnya
Sebelumnya, Zyxel telah merilis pembaruan firmware versi 2.90 sebagai upaya untuk menutup celah keamanan yang sedang dieksploitasi secara aktif di lapangan. Namun, analisis mendalam menunjukkan bahwa perbaikan tersebut tidak cukup kuat untuk memblokir metode serangan yang digunakan oleh pihak tidak bertanggung jawab. Celah yang seharusnya tertutup justru masih terbuka, meninggalkan celah bagi penyerang untuk menyusup ke dalam sistem.
Langkah Mitigasi Terbaru
Menanggapi temuan tersebut, Zyxel telah mengambil tindakan cepat dengan merilis firmware terbaru untuk sepuluh model GS1900 yang terdampak. Pembaruan ini dirancang khusus untuk menutup lubang keamanan yang sebelumnya gagal diatasi. Pengguna perangkat ini sangat disarankan untuk segera melakukan pembaruan firmware ke versi terbaru guna memastikan keamanan jaringan mereka tetap terjaga.
- Segera periksa versi firmware perangkat Zyxel GS1900 Anda.
- Terapkan pembaruan firmware terbaru yang disediakan oleh vendor.
- Batasi akses ke antarmuka manajemen web hanya dari jaringan yang terpercaya.
Kejadian ini menjadi pengingat penting bagi administrator jaringan bahwa pembaruan keamanan tidak selalu menjamin perlindungan total. Pemantauan berkelanjutan dan respons cepat terhadap temuan celah keamanan baru sangat krusial dalam menjaga integritas perangkat keras jaringan dari ancaman eksploitasi yang terus berkembang.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News