
Windows 0-Day FastUnlock: Akses Program di PC Terkunci
Sebuah celah keamanan zero-day baru bernama FastUnlock ditemukan, memungkinkan siapa pun yang memiliki akses fisik ke PC Windows terkunci untuk menjalankan program tanpa perlu login.
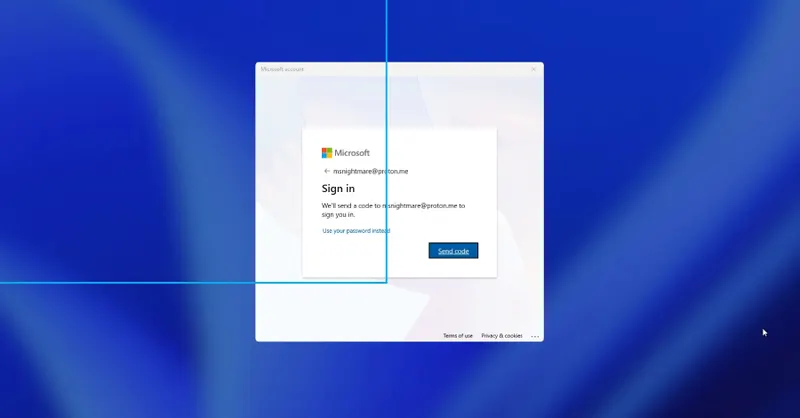
Ancaman Baru bagi Keamanan Windows
Dunia keamanan siber kembali dikejutkan dengan penemuan teknik eksploitasi baru yang menargetkan sistem operasi Windows. Celah keamanan yang dikenal dengan sebutan FastUnlock ini memungkinkan seseorang yang memiliki akses fisik terhadap sebuah komputer Windows untuk menjalankan berbagai program, meskipun perangkat tersebut dalam kondisi terkunci.
Temuan ini pertama kali dilaporkan oleh The Hacker News, yang menyoroti betapa krusialnya celah ini bagi pengguna yang sering meninggalkan perangkat mereka di ruang publik atau lingkungan yang tidak sepenuhnya aman. Hingga saat ini, celah tersebut masih berstatus belum ditambal atau unpatched, menjadikannya risiko nyata bagi integritas data pengguna.
Bagaimana FastUnlock Bekerja?
Teknik ini ditemukan oleh seorang peneliti keamanan yang menggunakan identitas MSNightmare atau Nightmare Eclipse, dengan dukungan analisis dari firma keamanan endpoint, ThreatLocker. Berdasarkan laporan tersebut, metode ini memanfaatkan kelemahan pada mekanisme penguncian Windows untuk memintas prosedur autentikasi standar.
Penting untuk dipahami bahwa meskipun celah ini memungkinkan eksekusi program, akses yang didapatkan oleh pelaku tetap terbatas. Pengguna yang memanfaatkan celah ini tidak akan mendapatkan kendali penuh atau hak akses administrator atas mesin tersebut. Namun, kemampuan untuk menjalankan aplikasi tanpa harus masuk ke akun pengguna tetap menjadi celah keamanan yang signifikan.
Risiko dan Mitigasi
Keberadaan celah ini menegaskan bahwa keamanan fisik perangkat sama pentingnya dengan keamanan perangkat lunak. Berikut adalah beberapa poin utama terkait temuan ini:
- Akses Fisik: Eksploitasi ini hanya bisa dilakukan jika pelaku memiliki akses fisik langsung ke perangkat yang terkunci.
- Keterbatasan Hak Akses: Pelaku tidak mendapatkan kontrol administrator, namun tetap bisa menjalankan program tertentu yang berpotensi membahayakan.
- Status Belum Ditambal: Karena belum ada pembaruan resmi dari pihak pengembang, pengguna harus lebih waspada dalam menjaga perangkat mereka.
Hingga saat ini, belum ada langkah perbaikan resmi yang dirilis untuk menutup celah FastUnlock. Oleh karena itu, langkah pencegahan terbaik bagi pengguna adalah memastikan perangkat selalu dalam pengawasan atau mematikan perangkat sepenuhnya saat tidak digunakan di tempat umum. Kewaspadaan terhadap siapa saja yang memiliki akses fisik ke perangkat Anda menjadi pertahanan utama sebelum pembaruan keamanan tersedia.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News