
Waspada Penipuan IT Support di Microsoft Teams
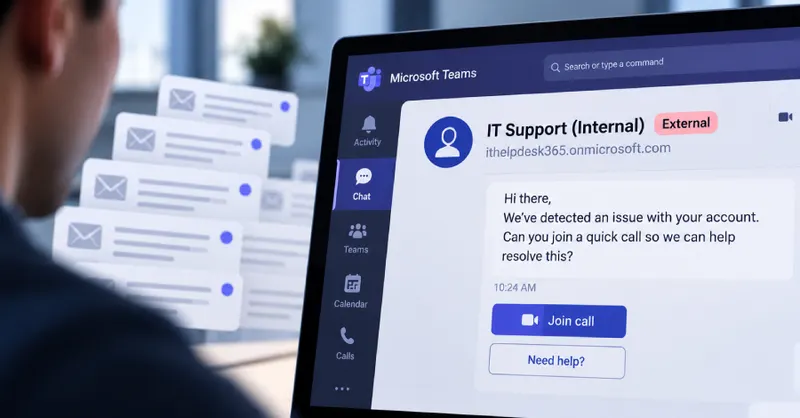
Para peretas kini memanfaatkan fitur obrolan eksternal Microsoft Teams untuk menyamar sebagai staf IT guna menyebarkan malware dan ransomware berbahaya.
Ancaman Baru di Balik Fitur Kolaborasi
Dunia keamanan siber kembali menyoroti celah yang dimanfaatkan oleh pelaku kejahatan digital melalui platform komunikasi populer, Microsoft Teams. Berdasarkan laporan terbaru, ditemukan pola rekayasa sosial yang berulang di mana penyerang menggunakan fitur obrolan eksternal untuk menyamar sebagai tim dukungan teknis atau IT. Taktik ini dirancang untuk menipu pengguna agar memberikan akses atau mengunduh file berbahaya yang berujung pada infeksi malware hingga serangan ransomware.
Pola Penipuan yang Terorganisir
Para peneliti keamanan siber mengidentifikasi adanya konsistensi perilaku dari para pelaku kejahatan. Mereka tidak bekerja secara acak, melainkan mengikuti skema yang terstruktur. Beberapa poin utama dari modus operandi ini meliputi:
- Penyalahgunaan Tenant Sekali Pakai: Penyerang memanfaatkan akun atau tenant yang dibuat khusus untuk tujuan penipuan, sehingga sulit dilacak setelah serangan berhasil dilakukan.
- Penyamaran sebagai Staf IT: Dengan menggunakan identitas palsu sebagai dukungan teknis, pelaku membangun kepercayaan korban sebelum melancarkan aksinya.
- Penyebaran Malware: Melalui percakapan yang tampak profesional, korban diarahkan untuk berinteraksi dengan file atau tautan yang mengandung muatan berbahaya.
Mengapa Metode Ini Efektif?
Banyak pengguna cenderung kurang waspada ketika menerima pesan di dalam lingkungan kerja yang mereka percayai. Ketika seseorang yang mengaku sebagai staf IT menghubungi melalui Microsoft Teams, insting pertahanan diri pengguna sering kali menurun. Penyerang memanfaatkan celah psikologis ini untuk memanipulasi korban agar mengabaikan protokol keamanan standar perusahaan.
Langkah Pencegahan bagi Pengguna
Menghadapi ancaman ini, kesadaran pengguna adalah garis pertahanan pertama. Penting untuk selalu memverifikasi identitas siapa pun yang menghubungi Anda, terutama jika mereka meminta tindakan teknis yang tidak biasa atau mendesak. Jangan pernah mengunduh file atau mengeklik tautan dari pihak eksternal yang tidak dikenal, meskipun mereka mengklaim sebagai bagian dari departemen IT internal perusahaan Anda.
Perusahaan juga disarankan untuk meninjau kembali kebijakan penggunaan fitur obrolan eksternal. Membatasi akses komunikasi hanya kepada pihak-pihak yang terverifikasi dapat secara signifikan mengurangi risiko paparan terhadap serangan rekayasa sosial semacam ini. Keamanan siber bukan hanya soal teknologi, tetapi juga tentang kewaspadaan kolektif dalam menjaga integritas data di ruang digital.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News