
Volt Typhoon Manfaatkan Jaringan Silent Train untuk Serangan
Kelompok peretas Volt Typhoon terungkap menggunakan jaringan rahasia bernama Silent Train untuk melancarkan serangan siber melalui celah keamanan zero-day.
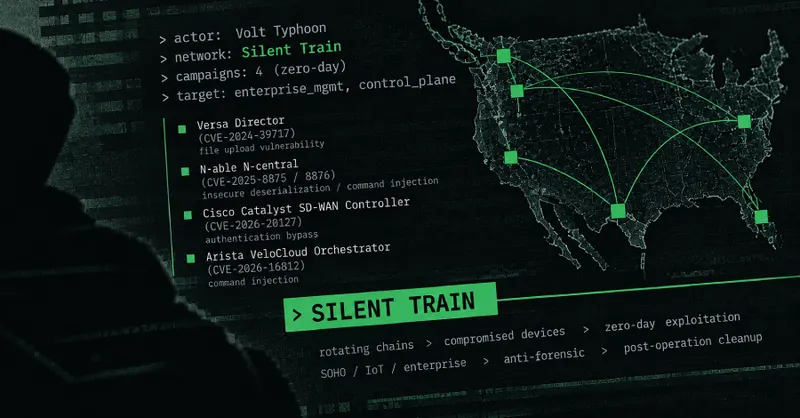
Ancaman Baru dari Volt Typhoon
Dunia keamanan siber kembali diguncang oleh temuan mengenai aktivitas kelompok spionase siber yang berafiliasi dengan Tiongkok, Volt Typhoon. Kelompok ini dilaporkan telah mengoperasikan sebuah jaringan akses rahasia yang dikenal dengan sebutan Silent Train. Jaringan ini menjadi instrumen utama bagi mereka untuk melakukan eksploitasi celah keamanan zero-day dan mendapatkan akses strategis ke berbagai target penting.
Mengenal Silent Train
Berdasarkan laporan dari Lumen Technologies Black Lotus Labs, Silent Train pertama kali terdeteksi pada akhir tahun lalu. Jaringan ini dirancang dengan tingkat kerumitan tinggi untuk menyembunyikan jejak aktivitas peretas. Alih-alih menggunakan infrastruktur tunggal, Silent Train memanfaatkan rantai yang terus berputar dari berbagai perangkat yang telah disusupi.
Cara Kerja Jaringan Tersembunyi
Strategi yang digunakan oleh Volt Typhoon melibatkan kompromi terhadap berbagai jenis infrastruktur untuk menjaga keberlangsungan akses mereka. Beberapa target utama yang digunakan dalam rantai rotasi ini meliputi:
- Perangkat SOHO (Small Office/Home Office)
- Perangkat IoT (Internet of Things)
- Infrastruktur perusahaan berskala besar
Dengan memanfaatkan perangkat-perangkat tersebut sebagai titik lompatan, Volt Typhoon mampu menutupi asal-usul serangan mereka. Hal ini membuat deteksi dini menjadi sangat sulit bagi tim keamanan siber, karena lalu lintas serangan tampak berasal dari berbagai sumber yang sah dan tersebar secara geografis.
Dampak Eksploitasi Zero-Day
Penggunaan Silent Train bukan sekadar untuk akses biasa. Kelompok ini telah menggunakannya dalam empat kampanye eksploitasi zero-day yang berbeda. Eksploitasi zero-day sendiri merupakan serangan yang memanfaatkan celah keamanan yang belum diketahui oleh vendor perangkat lunak, sehingga tidak ada tambalan (patch) yang tersedia saat serangan terjadi.
Strategi ini menunjukkan tingkat kecanggihan Volt Typhoon dalam melakukan spionase. Dengan mengombinasikan akses yang sulit dilacak melalui Silent Train dan kemampuan mengeksploitasi kerentanan yang belum terungkap, mereka berhasil mempertahankan posisi strategis di dalam jaringan target untuk jangka waktu yang lama.
Langkah Mitigasi dan Kewaspadaan
Meskipun jaringan Silent Train kini telah berhasil diganggu, temuan ini menjadi pengingat keras bagi organisasi di seluruh dunia mengenai pentingnya keamanan perangkat IoT dan SOHO. Seringkali, perangkat-perangkat ini menjadi titik lemah dalam pertahanan siber karena kurangnya pembaruan keamanan yang rutin.
Para ahli keamanan menyarankan agar organisasi melakukan audit berkala terhadap infrastruktur jaringan mereka dan memastikan bahwa setiap perangkat yang terhubung ke internet memiliki konfigurasi keamanan yang ketat. Kewaspadaan terhadap lalu lintas yang tidak biasa dari perangkat-perangkat kecil di jaringan perusahaan menjadi kunci utama untuk mendeteksi ancaman serupa di masa depan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News