
uCreator Spyware: Ancaman Baru Telegram dan WeChat
Sebuah perangkat lunak mata-mata Android bernama uCreator ditemukan mampu membajak akun Telegram dan WeChat melalui aplikasi yang telah dimodifikasi.
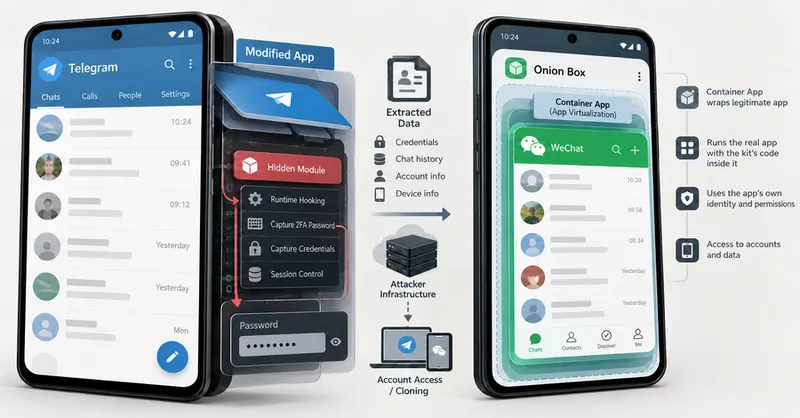
Waspada Ancaman Spyware uCreator pada Perangkat Android
Dunia keamanan siber kembali diguncang oleh temuan perangkat lunak mata-mata atau spyware baru yang menyasar pengguna Android. Dikenal dengan nama uCreator, perangkat ini dirancang khusus untuk mengambil alih akun Telegram dan WeChat milik pengguna tanpa disadari. Ancaman ini menyoroti betapa rentannya privasi digital ketika pengguna mengunduh aplikasi dari sumber yang tidak terpercaya.
Cara Kerja uCreator dalam Membajak Akun
Berdasarkan temuan peneliti bernama Ovi, uCreator beroperasi dengan cara yang cukup licik. Spyware ini menyisipkan kode berbahaya ke dalam salinan aplikasi Telegram dan WeChat yang terlihat normal. Pengguna yang tidak curiga mungkin mengira mereka menggunakan aplikasi resmi, padahal mereka sebenarnya menjalankan versi yang telah dimodifikasi oleh pihak tidak bertanggung jawab.
Terdapat dua metode utama yang digunakan oleh pembuat spyware ini untuk menjebak korbannya:
- Aplikasi Modifikasi: Pengguna yang mengunduh aplikasi di luar toko aplikasi resmi berisiko tinggi terinfeksi. Kode berbahaya ini memungkinkan pelaku untuk mencuri kata sandi autentikasi dua faktor (2FA) pada Telegram.
- Container App: Pelaku juga menyediakan aplikasi kontainer khusus. Jika pengguna menjalankan WeChat di dalam lingkungan aplikasi tersebut, spyware akan dengan mudah melakukan kloning akun dan mengambil kendali penuh atas data pengguna.
Kaitan dengan Baohuo
Analisis lebih mendalam menunjukkan bahwa komponen Telegram pada uCreator memiliki kemiripan teknis dengan backdoor yang dikenal sebagai Baohuo. Hal ini mengindikasikan adanya pola serangan yang terorganisir dan kemungkinan keterlibatan aktor ancaman yang sama dalam pengembangan alat peretasan ini. Penggunaan teknik yang canggih menunjukkan bahwa uCreator bukan sekadar alat iseng, melainkan perangkat yang disiapkan untuk pencurian data skala besar.
Langkah Pencegahan bagi Pengguna
Keamanan perangkat Android sangat bergantung pada kehati-hatian pengguna dalam mengelola aplikasi. Berikut adalah beberapa langkah krusial untuk melindungi diri dari ancaman spyware seperti uCreator:
- Hanya Gunakan Toko Resmi: Selalu unduh aplikasi melalui Google Play Store. Hindari menginstal file APK dari situs web pihak ketiga atau tautan yang tidak dikenal.
- Waspada terhadap Aplikasi Modifikasi: Jangan tergiur dengan versi aplikasi yang menawarkan fitur tambahan atau modifikasi, karena sering kali menjadi sarana penyebaran malware.
- Periksa Izin Aplikasi: Selalu tinjau izin yang diminta oleh aplikasi. Jika sebuah aplikasi meminta akses yang tidak relevan dengan fungsinya, segera hapus aplikasi tersebut.
Keberadaan uCreator menjadi pengingat keras bahwa ancaman siber terus berevolusi. Dengan tetap waspada dan hanya mengandalkan sumber resmi, pengguna dapat meminimalisir risiko menjadi korban pencurian akun dan kebocoran data pribadi.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News