
Trezor Konfirmasi Implan Berbahaya pada Dompet CryptoBilis
Trezor mengungkap adanya perangkat tambahan ilegal pada dompet kripto yang dijual melalui reseller CryptoBilis yang mampu mencuri frasa pemulihan pengguna.
Ancaman Keamanan Baru pada Dompet Kripto
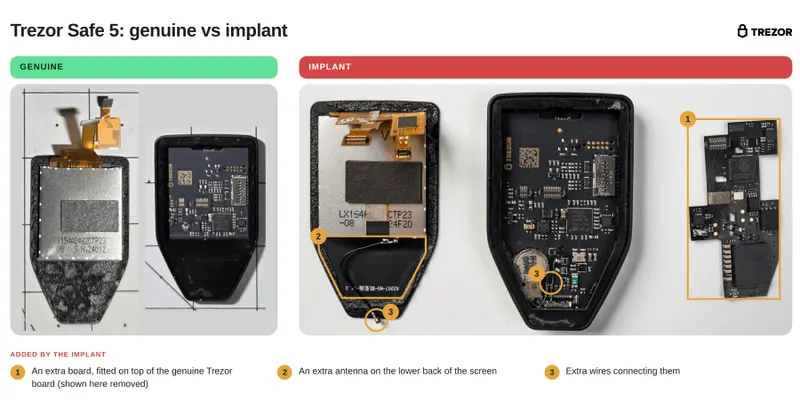
Dunia keamanan aset kripto kembali diguncang oleh temuan mengejutkan dari produsen dompet perangkat keras terkemuka, Trezor. Perusahaan tersebut baru saja mengonfirmasi adanya temuan perangkat keras ilegal atau implan yang disisipkan ke dalam unit dompet Trezor Safe 5 yang dijual melalui pihak ketiga, CryptoBilis. Temuan ini menjadi pengingat keras bagi para investor mengenai pentingnya menjaga rantai pasokan perangkat keamanan mereka.
Cara Kerja Implan Pencuri Data
Berdasarkan investigasi mendalam yang dilakukan di laboratorium internal Trezor, perangkat tambahan tersebut berupa papan sirkuit ekstra yang disematkan secara tersembunyi di dalam unit dompet. Fungsi dari implan ini sangat berbahaya: ia dirancang untuk membaca frasa pemulihan (recovery phrase) langsung dari layar perangkat saat pengguna melakukan pengaturan.
Setelah data sensitif tersebut terbaca, implan akan mengirimkan informasi tersebut melalui jaringan seluler ke server yang dikendalikan oleh pihak penyerang. Dengan memiliki frasa pemulihan, pelaku dapat dengan mudah mengakses dan menguras seluruh aset kripto yang tersimpan di dalam dompet tersebut tanpa sepengetahuan pemilik aslinya.
Langkah Investigasi dan Dampak
Trezor telah melakukan pemeriksaan menyeluruh terhadap salah satu unit yang terdampak dan berhasil mengidentifikasi unit lainnya yang juga terindikasi mengalami modifikasi serupa. Temuan ini menegaskan bahwa serangan tidak hanya terjadi pada ranah perangkat lunak, tetapi juga melalui manipulasi fisik pada perangkat keras yang seharusnya menjadi benteng terakhir keamanan aset digital.
- Perangkat tambahan berupa papan sirkuit ilegal ditemukan di dalam unit Trezor Safe 5.
- Implan mampu mencuri frasa pemulihan melalui pembacaan layar.
- Data dikirimkan ke server penyerang melalui koneksi jaringan seluler.
- Pentingnya membeli perangkat langsung dari situs resmi atau distributor terverifikasi.
Kejadian ini menyoroti risiko signifikan saat membeli perangkat keamanan dari reseller yang tidak resmi atau tidak terverifikasi. Trezor terus berupaya melakukan mitigasi dan memberikan peringatan kepada komunitas pengguna agar selalu waspada terhadap integritas fisik perangkat yang mereka gunakan. Bagi para pengguna yang merasa telah membeli unit dari sumber yang mencurigakan, disarankan untuk segera melakukan verifikasi keamanan atau menghubungi pihak produsen secara langsung.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News