
ThreatsDay: Celah GPT-6.2, Malware PNG, dan Ransomware
Dunia siber kembali diguncang dengan temuan celah pada GPT-6.2, ancaman malware dalam file gambar, hingga tuntutan tebusan fantastis.
Wajah Baru Ancaman Siber: Dari AI hingga File Gambar
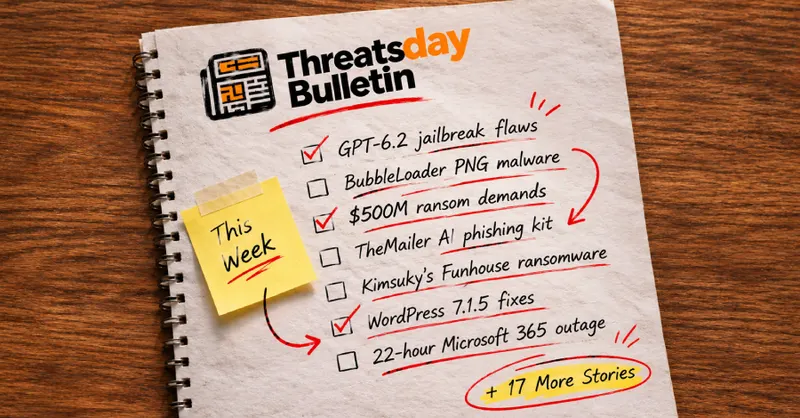
Dunia keamanan siber tidak pernah benar-benar tenang. Laporan terbaru dari The Hacker News dalam edisi 'ThreatsDay' menyoroti bagaimana taktik penyerang semakin canggih dengan memanfaatkan hal-hal yang tampak biasa di mata pengguna. Fokus utama minggu ini mencakup kerentanan pada model AI GPT-6.2, penyebaran malware melalui file gambar, hingga ancaman ransomware dengan nilai tebusan yang mencapai ratusan juta dolar.
Manipulasi Psikologis dalam Serangan Digital
Strategi paling efektif bagi penyerang adalah memberikan sesuatu yang sudah diharapkan oleh korbannya. Penawaran pekerjaan palsu, notifikasi gangguan layanan, atau aplikasi yang terlihat familiar menjadi pintu masuk utama. Karena tidak ada yang terlihat mencurigakan pada pandangan pertama, pengguna sering kali lengah. Inilah masalah mendasar yang membuat serangan ini begitu berbahaya: mereka mengeksploitasi kepercayaan dan rutinitas kita.
Evolusi Ancaman: AI dan Malware Tersembunyi
Pergeseran besar sedang terjadi di lanskap ancaman digital. Kecerdasan buatan (AI) kini berperan dalam mempermudah eksekusi serangan. Beberapa poin penting yang perlu diwaspadai meliputi:
- Celah Jailbreak GPT-6.2: Peneliti menemukan kerentanan yang memungkinkan model AI ini dimanipulasi untuk melampaui batasan keamanannya.
- BubbleLoader dalam File PNG: Malware kini disembunyikan di dalam file gambar yang tampak tidak berbahaya, memungkinkan penyusupan sistem tanpa terdeteksi oleh pemindaian standar.
- Eskalasi Ransomware: Tuntutan tebusan kini mencapai angka fantastis hingga 500 juta dolar, menunjukkan bahwa kelompok kriminal siber semakin berani menargetkan organisasi besar dengan nilai aset tinggi.
Mengapa Kita Harus Waspada?
Tujuh belas cerita tambahan dalam laporan minggu ini menegaskan bahwa tidak ada sektor yang benar-benar aman. Penggunaan elemen yang terlihat 'normal' untuk mencuri data dan menyebarkan malware adalah taktik yang terus berkembang. Dengan bantuan AI, penyerang kini dapat membuat kampanye phishing yang lebih meyakinkan dan sulit dibedakan dari komunikasi resmi.
Kesimpulannya, kewaspadaan adalah pertahanan terbaik. Di era di mana teknologi AI dapat disalahgunakan untuk menembus sistem, pengguna dan organisasi harus lebih kritis dalam memverifikasi setiap pesan atau file yang diterima, terlepas dari seberapa familiar tampilannya.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News