
ThreatsDay: Adobe RCE, DNS Wallet Theft, dan Ancaman Baru
Dunia keamanan siber kembali diguncang dengan serangkaian ancaman baru, mulai dari celah RCE Adobe hingga taktik pencurian dompet digital melalui DNS.
Dunia Keamanan Siber dalam Ancaman
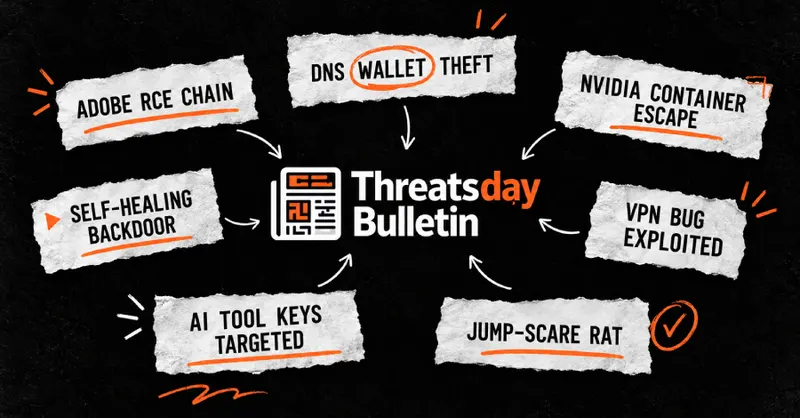
Minggu ini, lanskap keamanan siber kembali menunjukkan sisi gelapnya yang semakin kreatif dan meresahkan. Laporan terbaru dari The Hacker News menyoroti serangkaian insiden yang membuktikan bahwa tidak ada sistem yang benar-benar kebal. Dari celah eksekusi kode jarak jauh (RCE) pada perangkat lunak Adobe hingga taktik manipulasi DNS untuk mencuri aset kripto, para pelaku ancaman terus mengeksploitasi celah terkecil untuk keuntungan maksimal.
Inovasi Jahat: Saat Pencurian Menjadi Permainan
Salah satu temuan yang paling mencolok adalah munculnya alat pencurian data yang tidak hanya fokus pada eksfiltrasi informasi, tetapi juga menyertakan fitur untuk menakut-nakuti korban sebagai bentuk hiburan bagi penyerang. Ini adalah pengingat bahwa motivasi di balik serangan siber kini semakin beragam, melampaui sekadar keuntungan finansial.
Pola Serangan yang Berulang
Beberapa poin penting yang perlu diwaspadai oleh para profesional keamanan meliputi:
- Eksploitasi Izin: Izin akses yang tampak sepele sering kali menjadi pintu masuk bagi pencurian data berskala besar.
- Identitas Palsu: Login yang terlihat tepercaya kini sering kali menyembunyikan aktor ancaman yang sebenarnya.
- Kerentanan Klasik: Bug lama yang sudah diketahui kembali memakan korban baru karena kurangnya pembaruan sistem.
- Penyalahgunaan Alat: Perangkat yang biasa digunakan untuk produktivitas kini dimodifikasi untuk tujuan jahat.
Container Escape dan Backdoor yang Memulihkan Diri
Selain ancaman pada level aplikasi, infrastruktur modern juga tidak luput dari serangan. Kasus pelarian kontainer (container escape) pada NVIDIA menunjukkan betapa krusialnya isolasi sistem dalam lingkungan cloud. Ditambah lagi dengan munculnya backdoor yang mampu memulihkan diri sendiri, pertahanan siber kini menghadapi tantangan yang jauh lebih kompleks dibandingkan sebelumnya.
Kesimpulan
Dengan total lebih dari 23 ancaman tambahan yang teridentifikasi, minggu ini menjadi pengingat keras bagi organisasi untuk memperketat protokol keamanan mereka. Kewaspadaan terhadap pembaruan perangkat lunak, manajemen izin yang ketat, dan pemantauan aktivitas jaringan yang tidak biasa adalah langkah krusial untuk memitigasi risiko di masa depan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News