
SignDrop Zero-Day: Celah Windows CLFS Menjadi Akses SYSTEM
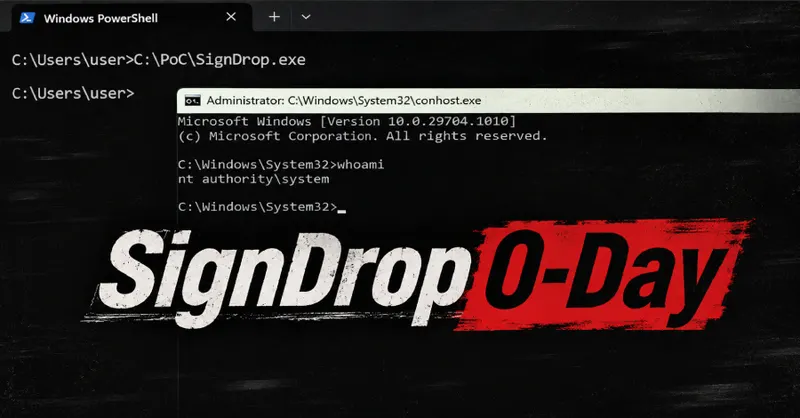
Sebuah eksploitasi zero-day baru bernama SignDrop ditemukan mengeksploitasi fitur keamanan Windows CLFS untuk memberikan akses tingkat SYSTEM kepada pengguna lokal.
Ancaman Baru SignDrop pada Windows
Dunia keamanan siber kembali diguncang oleh temuan celah keamanan zero-day yang menargetkan sistem operasi Windows. Eksploitasi yang dikenal dengan nama SignDrop ini dilaporkan mampu mengubah fitur keamanan pada Common Log File System (CLFS) menjadi pintu masuk bagi penyerang untuk mendapatkan hak akses tertinggi, yaitu SYSTEM. Temuan ini menyoroti kerentanan yang ada pada komponen inti Windows yang seharusnya berfungsi sebagai pelindung sistem.
Mekanisme di Balik SignDrop
Berdasarkan laporan terbaru, kode eksploitasi untuk SignDrop telah dirilis ke publik. Celah ini secara spesifik menargetkan fitur autentikasi log yang baru saja ditambahkan ke dalam driver CLFS pada tahun lalu. Alih-alih menjalankan fungsinya sebagai pengaman, fitur ini justru menjadi titik lemah yang dapat dimanfaatkan oleh pengguna lokal dengan hak akses terbatas untuk meningkatkan privilese mereka hingga ke level administrator tertinggi.
Teknik yang digunakan oleh SignDrop melibatkan manipulasi cerdas terhadap cara kerja driver clfs.sys. Berikut adalah beberapa poin utama mengenai cara kerja eksploitasi ini:
- Penyalahgunaan Pembuatan File: Eksploitasi ini memanfaatkan proses pembuatan file pendamping (companion files) yang dilakukan oleh driver saat sebuah proses dengan hak akses istimewa membuka log yang telah disiapkan sebelumnya.
- Redireksi Jalur: Penyerang menggunakan teknik pengalihan jalur atau path redirection untuk mengambil kendali atas proses tersebut.
- Eskalasi Privilese: Dengan mengontrol alur kerja sistem, pengguna lokal dapat memanipulasi sistem agar memberikan akses SYSTEM yang seharusnya tidak mereka miliki.
Implikasi Keamanan bagi Pengguna
Keberadaan eksploitasi ini menjadi pengingat serius bagi para administrator sistem dan pengguna Windows mengenai pentingnya pembaruan keamanan. Karena SignDrop menargetkan fitur yang relatif baru, banyak sistem yang mungkin belum menyadari bahwa mereka memiliki kerentanan pada driver CLFS. Kemampuan untuk mendapatkan akses SYSTEM berarti penyerang dapat melakukan hampir semua tindakan di dalam komputer yang terinfeksi, mulai dari mencuri data sensitif hingga menginstal perangkat lunak berbahaya secara permanen.
Hingga saat ini, langkah mitigasi terbaik adalah tetap waspada terhadap pembaruan keamanan resmi dari pihak pengembang sistem operasi. Mengingat kode eksploitasi sudah tersedia secara publik, risiko serangan terhadap sistem yang belum diperbarui menjadi jauh lebih tinggi. Pengguna disarankan untuk memantau pengumuman resmi terkait perbaikan celah ini dan segera menerapkan patch keamanan begitu tersedia untuk menutup celah yang dimanfaatkan oleh SignDrop.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News