
Siapa di Balik Kelompok Ransomware Qilin?
Investigasi mengungkap jejak digital administrator Qilin, kelompok ransomware paling aktif saat ini, yang mengarah pada seorang pria di St. Petersburg.
Membongkar Sosok di Balik Qilin
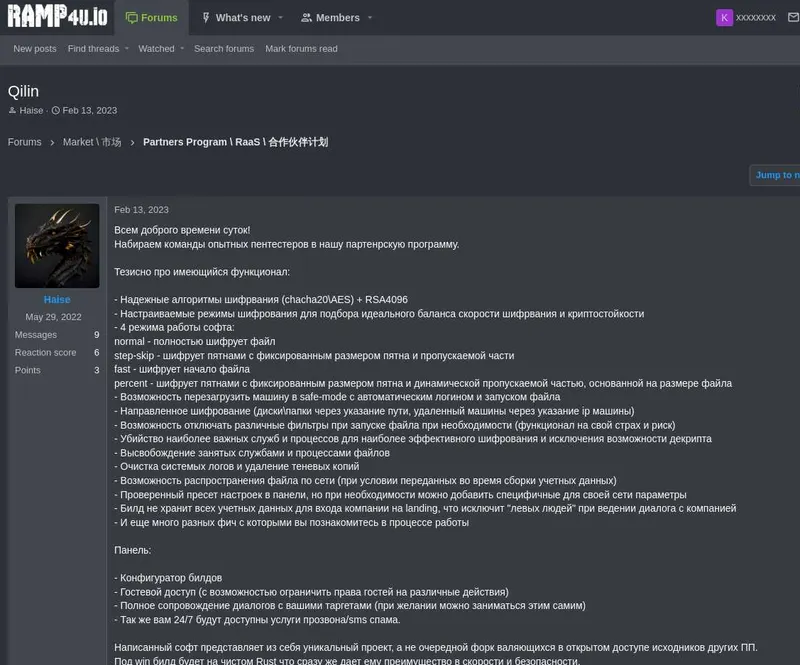
Dunia keamanan siber baru saja dikejutkan oleh laporan mendalam mengenai Qilin, sebuah kelompok kriminal siber yang kini mendominasi lanskap ancaman global. Sebagai program afiliasi ransomware yang paling produktif, Qilin telah mencatatkan ratusan organisasi sebagai korban dalam kurun waktu yang sangat singkat. Namun, di balik reputasi mereka yang menakutkan, celah keamanan operasional justru menjadi kunci terungkapnya identitas pemimpin mereka.
Kesalahan Fatal Sang Administrator
Meskipun dikenal sebagai peretas papan atas asal Rusia, administrator Qilin tidak luput dari kesalahan manusiawi. Laporan dari Krebs on Security menunjukkan bahwa serangkaian langkah ceroboh yang dilakukan selama satu dekade terakhir telah membuka tabir identitas sang operator. Kesalahan-kesalahan kecil dalam menjaga privasi digital ini akhirnya mengarah pada satu sosok spesifik.
Jejak Digital di St. Petersburg
Berdasarkan analisis forensik digital, jejak yang ditinggalkan oleh administrator tersebut mengerucut pada seorang pria berusia 36 tahun. Individu ini diduga kuat menetap di St. Petersburg, Rusia. Temuan ini menjadi bukti bahwa secerdas apa pun taktik yang digunakan oleh kelompok ransomware, jejak digital yang ditinggalkan selama bertahun-tahun hampir mustahil untuk dihapus sepenuhnya.
Dampak Operasi Qilin
Aktivitas Qilin yang sangat masif dalam tiga bulan terakhir menunjukkan betapa seriusnya ancaman ini bagi organisasi di seluruh dunia. Dengan ratusan korban yang telah teridentifikasi, kelompok ini telah membuktikan diri sebagai ancaman utama bagi stabilitas keamanan data global. Berikut adalah beberapa poin penting terkait operasi mereka:
- Qilin saat ini memegang predikat sebagai program afiliasi ransomware paling aktif di dunia.
- Tingkat keberhasilan serangan mereka sangat tinggi, dengan ratusan organisasi menjadi target dalam waktu singkat.
- Kesalahan operasional administrator menjadi titik balik dalam investigasi keamanan siber internasional.
Kasus ini menjadi pengingat keras bagi para pelaku kejahatan siber bahwa anonimitas di dunia maya bukanlah sesuatu yang absolut. Meskipun mereka beroperasi dari wilayah yang sulit dijangkau oleh hukum internasional, jejak digital yang terkumpul selama satu dekade tetap menjadi bukti yang tak terbantahkan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News