
SGLang RCE Exploit Breaches NEAR AI
Sebuah celah keamanan pada mesin inferensi SGLang memicu peretasan di NEAR AI, mengakibatkan kebocoran data pada belasan agen dan ratusan pengguna.
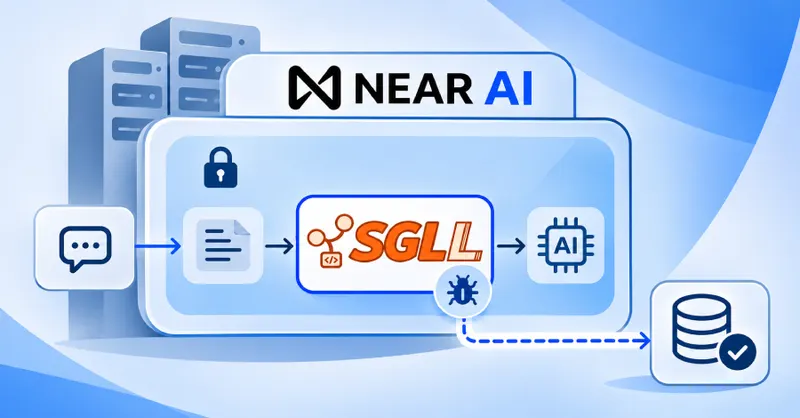
Insiden Keamanan pada Infrastruktur NEAR AI
Dunia keamanan siber kembali diguncang oleh laporan mengenai eksploitasi kerentanan pada perangkat lunak sumber terbuka. The Hacker News baru-baru ini mengungkapkan bahwa sebuah celah keamanan remote code execution (RCE) pada SGLang, sebuah mesin inferensi yang populer, telah disalahgunakan oleh pihak yang tidak bertanggung jawab untuk menembus sistem NEAR AI.
Kronologi Serangan dan Dampaknya
Peristiwa ini terjadi pada hari Minggu lalu, ketika seorang penyerang berhasil memanfaatkan kelemahan pada SGLang untuk menjalankan kode berbahaya secara langsung di salah satu server inferensi milik NEAR AI. Dampak dari insiden ini cukup signifikan, dengan laporan yang mengonfirmasi bahwa data dari 18 agen serta informasi milik sekitar 100 pengguna telah terekspos.
Pihak perusahaan menyatakan bahwa penyerang memiliki akses untuk melihat berbagai permintaan yang sedang diproses oleh server tersebut selama periode serangan berlangsung. Hal ini menimbulkan kekhawatiran serius mengenai integritas data yang dikelola oleh platform tersebut.
Kerentanan pada Mode Rahasia
Salah satu poin yang paling disorot dalam insiden ini adalah keterpaparan data yang seharusnya terlindungi. Perusahaan menjelaskan bahwa penyerang berpotensi melihat permintaan yang dikirimkan dalam mode rahasia. Padahal, mode ini dirancang khusus untuk memproses data di dalam lingkungan eksekusi tepercaya atau trusted execution environment (TEE).
- SGLang: Mesin inferensi yang menjadi titik masuk serangan.
- RCE: Jenis kerentanan yang memungkinkan eksekusi kode jarak jauh.
- TEE: Lingkungan eksekusi tepercaya yang seharusnya memberikan lapisan keamanan ekstra.
Kejadian ini menjadi pengingat keras bagi para pengembang dan perusahaan teknologi mengenai pentingnya audit keamanan yang ketat pada komponen pihak ketiga. Meskipun SGLang merupakan perangkat lunak sumber terbuka yang banyak digunakan, ketergantungan pada pustaka eksternal selalu membawa risiko inheren yang harus dimitigasi dengan sistem pertahanan berlapis.
Hingga saat ini, pihak NEAR AI terus melakukan evaluasi mendalam untuk memastikan keamanan infrastruktur mereka tetap terjaga dan mencegah terulangnya insiden serupa di masa depan. Pengguna yang terdampak diharapkan untuk tetap waspada terhadap potensi penyalahgunaan data pribadi mereka akibat kebocoran ini.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News