
Serangan ROMULUS ClickFix: Ancaman RAT Baru Incar PC
Platform ROMULUS ClickFix kini menjadi senjata utama peretas untuk menyebarkan trojan akses jarak jauh yang mampu memata-matai pengguna dan mengambil alih kendali komputer.
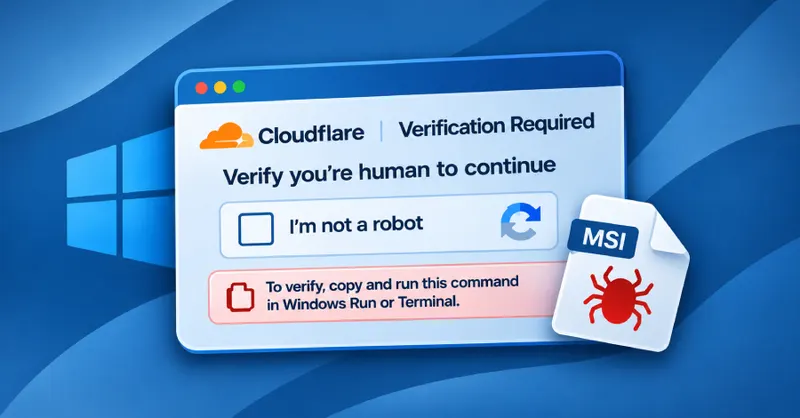
Ancaman Baru dari Platform ROMULUS ClickFix
Dunia keamanan siber kembali diguncang oleh temuan mengenai platform pengiriman malware yang dikenal sebagai ROMULUS. Berdasarkan laporan terbaru, platform ini digunakan oleh pelaku ancaman untuk menyebarkan trojan akses jarak jauh atau Remote Access Trojan (RAT) yang sebelumnya belum terdokumentasi. Malware ini memiliki kemampuan berbahaya untuk memata-matai aktivitas pengguna serta memberikan kendali penuh kepada penyerang atas komputer yang terinfeksi.
Mekanisme Kerja dan Kemiripan Teknis
Para peneliti keamanan siber telah mengamati bahwa RAT yang disebarkan melalui ROMULUS memiliki kemiripan teknis dengan ancaman lain yang dikenal sebagai CNCMachineRMS. Hal ini menunjukkan adanya evolusi dalam taktik yang digunakan oleh kelompok peretas untuk menyusup ke dalam sistem target. ROMULUS tampaknya beroperasi sebagai layanan pengiriman malware yang terorganisir, memungkinkan pelaku kejahatan untuk menyebarkan berbagai jenis ancaman dengan efisiensi tinggi.
Strategi Distribusi yang Canggih
Dalam operasinya, ROMULUS memanfaatkan teknik ClickFix yang sudah dikenal luas, namun dengan pendekatan yang lebih terarah. Selain itu, platform ini juga menggunakan metode sideloading biner yang telah ditandatangani secara digital untuk menghindari deteksi oleh perangkat lunak keamanan. Beberapa poin utama mengenai operasi ini meliputi:
- Penggunaan platform ROMULUS sebagai pusat distribusi malware.
- Penyebaran CNCMachineRMS dan Legion Loader melalui rantai infeksi yang terpisah.
- Pemanfaatan teknik ClickFix untuk memanipulasi interaksi pengguna.
- Penggunaan sideloading biner untuk menyamarkan aktivitas berbahaya.
Bahaya Nyata bagi Pengguna
Kemampuan RAT yang disebarkan melalui jalur ini sangat mengkhawatirkan. Begitu berhasil masuk ke dalam sistem, malware ini dapat memantau setiap aktivitas yang dilakukan pengguna, mencuri data sensitif, hingga memberikan akses penuh kepada penyerang untuk mengendalikan perangkat dari jarak jauh. Dengan teknik sideloading yang digunakan, malware ini sering kali mampu melewati pertahanan standar, menjadikannya ancaman serius bagi pengguna individu maupun organisasi.
Kesimpulan
Kehadiran ROMULUS sebagai platform pengiriman malware menunjukkan bahwa pelaku ancaman terus memperbarui taktik mereka untuk tetap relevan dan sulit dideteksi. Pengguna diharapkan untuk selalu waspada terhadap instruksi yang mencurigakan saat menjelajahi internet, terutama yang melibatkan teknik ClickFix. Memastikan perangkat lunak keamanan selalu diperbarui dan menghindari eksekusi file dari sumber yang tidak dikenal adalah langkah krusial untuk melindungi diri dari ancaman RAT yang semakin canggih ini.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News