
Serangan Microsoft Teams: Penyamaran IT dan AD CS
Kelompok peretas memanfaatkan Microsoft Teams dengan menyamar sebagai staf IT untuk mencuri data perusahaan melalui celah AD CS.
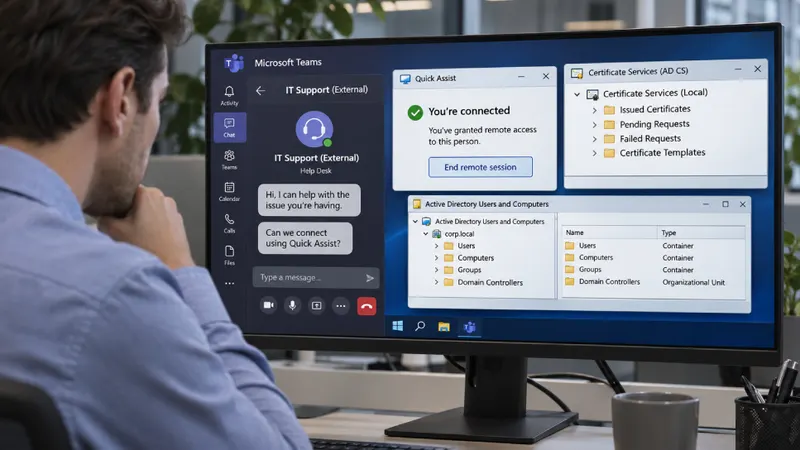
Ancaman Baru di Balik Microsoft Teams
Dunia keamanan siber kembali diguncang oleh taktik serangan yang memanfaatkan kepercayaan karyawan terhadap departemen dukungan teknis. Laporan terbaru mengungkapkan bahwa pelaku kejahatan siber kini menggunakan platform komunikasi Microsoft Teams sebagai pintu masuk utama untuk menyusup ke dalam jaringan perusahaan. Dengan menyamar sebagai staf IT, mereka berhasil memanipulasi karyawan agar memberikan akses kendali jarak jauh ke komputer pribadi mereka.
Modus Operandi: Manipulasi dan Akses Jarak Jauh
Strategi ini sangat efektif karena memanfaatkan sisi psikologis pengguna. Dengan berpura-pura menjadi tim dukungan teknis yang sah, penyerang meyakinkan korban bahwa mereka sedang melakukan perbaikan sistem atau pemeliharaan rutin. Begitu akses kendali jarak jauh diberikan, penyerang memiliki keleluasaan untuk menjelajahi sistem internal perusahaan tanpa dicurigai.
Penyalahgunaan AD CS untuk Eskalasi Hak Akses
Setelah berhasil menguasai perangkat korban, penyerang tidak berhenti di situ. Mereka menargetkan konfigurasi Active Directory Certificate Services (AD CS) yang tidak aman. Dengan mengeksploitasi pengaturan ini, mereka mampu memperoleh sertifikat login untuk akun-akun dengan hak akses istimewa. Dalam beberapa kasus yang diinvestigasi, penyerang bahkan berhasil mendapatkan sertifikat untuk pengendali domain (domain controller).
Dampak Serius bagi Keamanan Data
Microsoft telah melakukan investigasi mendalam terhadap dua insiden intrusi yang menggunakan metode ini. Hasilnya menunjukkan bahwa dampak dari serangan tersebut sangat merusak, di mana salah satu insiden berakhir dengan pencurian data perusahaan yang signifikan. Hal ini menegaskan bahwa konfigurasi AD CS yang lemah merupakan celah fatal yang dapat dimanfaatkan oleh pihak yang tidak bertanggung jawab untuk mengambil alih kendali penuh atas infrastruktur organisasi.
Langkah Mitigasi dan Kesadaran Keamanan
- Meningkatkan kewaspadaan karyawan terhadap permintaan akses jarak jauh yang tidak terduga.
- Melakukan audit rutin terhadap konfigurasi Active Directory Certificate Services (AD CS).
- Menerapkan prinsip hak akses minimum untuk membatasi ruang gerak penyerang jika terjadi kompromi.
- Memastikan protokol verifikasi identitas staf IT dilakukan melalui jalur komunikasi resmi yang terverifikasi.
Serangan ini menjadi pengingat keras bahwa secanggih apa pun sistem keamanan yang diterapkan, faktor manusia tetap menjadi titik terlemah. Perusahaan harus memperkuat kebijakan keamanan internal dan memastikan bahwa setiap akses ke sistem sensitif melalui proses otentikasi yang ketat dan transparan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News