
ROMULUS ClickFix: Ancaman Baru Penyebar LegionLoader
Peneliti keamanan siber mengungkap platform ROMULUS yang memanfaatkan teknik ClickFix untuk menipu pengguna dan menyebarkan malware berbahaya seperti LegionLoader.
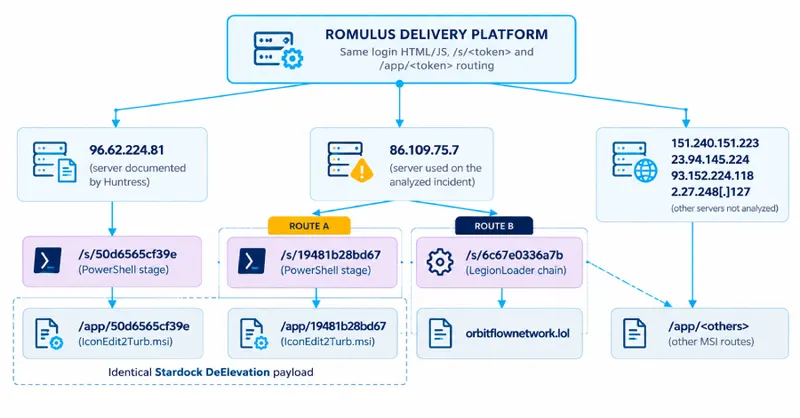
Waspada Ancaman Baru: Platform ROMULUS Mengintai Pengguna
Dunia keamanan siber kembali digemparkan dengan kemunculan platform berbahaya bernama ROMULUS. Berdasarkan laporan terbaru dari para peneliti, platform ini dirancang khusus sebagai layanan pengiriman malware yang sangat efektif dalam menjebak pengguna internet yang kurang waspada. Dengan memanfaatkan teknik yang dikenal sebagai ClickFix, pelaku kejahatan siber mampu menyusupkan berbagai ancaman digital, termasuk malware LegionLoader, langsung ke perangkat korban.
Mengenal Mekanisme ClickFix pada ROMULUS
ROMULUS beroperasi dengan cara yang cukup cerdik namun berbahaya. Platform ini menggunakan halaman arahan palsu yang dirancang untuk meniru situs web resmi atau peringatan sistem yang sah. Ketika pengguna mengunjungi situs tersebut, mereka akan disuguhi instruksi yang tampak meyakinkan, yang dikenal sebagai teknik ClickFix. Pengguna kemudian diarahkan untuk melakukan serangkaian tindakan, seperti menyalin dan menjalankan perintah tertentu di komputer mereka.
Tujuan utama dari skema ini adalah untuk memanipulasi pengguna agar secara tidak sadar menjalankan skrip berbahaya. Dengan mengikuti instruksi yang diberikan pada halaman palsu tersebut, korban justru membuka pintu bagi malware untuk masuk dan menginfeksi sistem mereka sendiri.
Bahaya LegionLoader dan Dampaknya
Salah satu muatan utama yang disebarkan melalui platform ROMULUS adalah LegionLoader. Malware ini dikenal memiliki kemampuan untuk mengunduh dan menjalankan ancaman tambahan lainnya, yang dapat mengakibatkan kerusakan sistem yang lebih luas, pencurian data sensitif, atau bahkan pengambilalihan kendali perangkat oleh pihak yang tidak bertanggung jawab.
Para ahli dari Forescout Research dan Vedere Labs menekankan bahwa metode ini sangat berbahaya karena mengandalkan kelalaian manusia daripada sekadar celah keamanan perangkat lunak. Berikut adalah beberapa poin penting terkait ancaman ini:
- Manipulasi Psikologis: Pengguna dipaksa untuk percaya bahwa mereka sedang memperbaiki masalah teknis pada perangkat mereka.
- Eksekusi Perintah: Korban secara tidak sengaja memberikan izin kepada malware untuk berjalan dengan hak akses tertentu.
- Penyebaran Luas: Platform ini berfungsi sebagai layanan terpusat yang memudahkan pelaku kejahatan untuk meluncurkan serangan secara masif.
Langkah Pencegahan bagi Pengguna
Menghadapi ancaman seperti ROMULUS memerlukan kewaspadaan ekstra. Penting bagi setiap pengguna untuk selalu bersikap skeptis terhadap instruksi yang meminta Anda untuk menyalin dan menjalankan perintah dari situs web yang tidak dikenal. Jangan pernah menjalankan skrip atau perintah di terminal komputer Anda kecuali Anda benar-benar memahami apa yang dilakukan oleh perintah tersebut.
Selain itu, pastikan perangkat lunak keamanan Anda selalu diperbarui dan hindari mengklik tautan yang mencurigakan. Kesadaran akan teknik manipulasi seperti ClickFix adalah pertahanan terbaik dalam menjaga keamanan data pribadi dan integritas sistem Anda dari serangan malware yang terus berkembang.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News