
PHP Rilis Update Keamanan Windows Atasi Celah Brotli
PHP kembali merilis pembaruan keamanan untuk pengguna Windows guna menambal kerentanan kritis pada pustaka kompresi Brotli yang berisiko memicu eksekusi kode berbahaya.
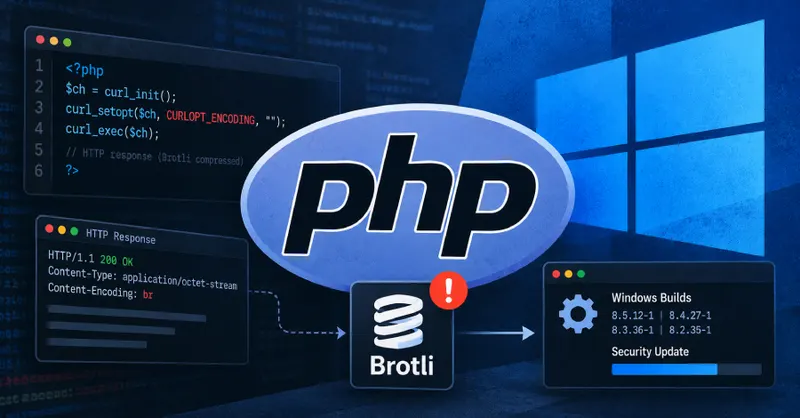
Langkah Cepat Pengembang PHP Amankan Ekosistem Windows
Dunia pengembangan web kembali dikejutkan dengan langkah sigap dari tim pengembang PHP. Dalam kurun waktu kurang dari satu minggu, mereka kembali meluncurkan pembaruan keamanan krusial khusus untuk sistem operasi Windows. Langkah ini diambil sebagai respons atas ditemukannya celah keamanan berbahaya yang bersarang pada pustaka kompresi Brotli yang disertakan dalam paket instalasi resmi PHP.
Detail Kerentanan CVE-2026-111497
Pembaruan ini mencakup versi PHP 8.2 hingga 8.5. Fokus utama dari perbaikan ini adalah menutup celah yang terdaftar dengan kode CVE-2026-111497. Kerentanan ini memungkinkan pihak luar yang tidak bertanggung jawab untuk melakukan manipulasi memori. Jika berhasil dieksploitasi, celah ini berpotensi memberikan akses bagi penyerang untuk menjalankan kode berbahaya secara remote pada sistem yang terinfeksi.
Risiko Melalui Ekstensi cURL
Berdasarkan laporan teknis, celah ini dapat diakses melalui ekstensi cURL yang sering digunakan dalam aplikasi PHP. Risiko muncul ketika ekstensi tersebut melakukan dekompresi otomatis pada respons HTTP yang diterima. Meskipun secara standar cURL menonaktifkan fitur dekompresi otomatis ini, pengembang yang mengaktifkannya secara manual atau melalui konfigurasi tertentu berada dalam posisi yang rentan.
Langkah Mitigasi bagi Pengguna
Pihak PHP telah membangun ulang paket instalasi resmi untuk Windows guna memastikan pustaka Brotli yang digunakan sudah aman dari ancaman tersebut. Berikut adalah langkah yang disarankan bagi para pengembang:
- Segera periksa versi PHP yang Anda gunakan pada lingkungan Windows.
- Lakukan pembaruan ke versi terbaru yang telah dirilis untuk memastikan pustaka Brotli sudah diperbaiki.
- Tinjau kembali konfigurasi ekstensi cURL pada aplikasi Anda untuk memastikan tidak ada fitur dekompresi otomatis yang tidak perlu diaktifkan.
Kecepatan respons pengembang dalam merilis dua pembaruan dalam waktu lima hari menunjukkan komitmen serius terhadap keamanan pengguna. Mengingat potensi dampak dari eksekusi kode berbahaya, sangat disarankan bagi administrator sistem untuk segera menerapkan pembaruan ini tanpa penundaan guna menjaga integritas server dan aplikasi yang berjalan di atas platform Windows.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News