
Peretasan Firewall dan VPN: 70.000 Kredensial Terungkap
Sebuah kampanye siber skala besar menargetkan perangkat jaringan perusahaan, mengakibatkan kebocoran lebih dari 70.000 kredensial sensitif di seluruh dunia.
Ancaman Baru bagi Keamanan Jaringan Perusahaan
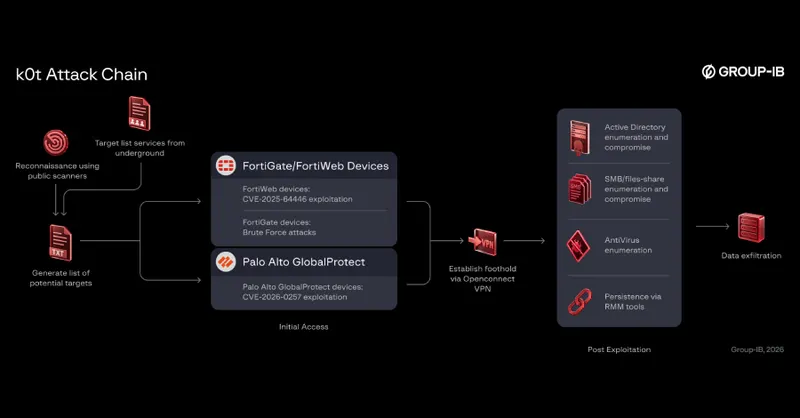
Dunia keamanan siber kembali diguncang oleh temuan mengenai kampanye peretasan skala besar yang menyasar infrastruktur kritis perusahaan. Berdasarkan laporan terbaru, para pelaku ancaman berhasil menembus pertahanan firewall dan VPN yang selama ini menjadi garda terdepan keamanan organisasi. Dampak dari serangan ini sangat signifikan, dengan lebih dari 70.000 kredensial pengguna kini berada di tangan pihak yang tidak bertanggung jawab.
Target Utama: Perangkat Edge Jaringan
Para peneliti keamanan siber mengungkapkan bahwa serangan ini secara spesifik menargetkan perangkat edge jaringan yang terekspos ke publik. Perangkat seperti firewall Fortinet FortiGate dan sistem VPN Palo Alto Networks GlobalProtect menjadi sasaran utama dalam kampanye ini. Dengan memanfaatkan celah pada perangkat tersebut, peretas mampu menyusup ke dalam jaringan internal perusahaan tanpa terdeteksi oleh sistem keamanan standar.
Dampak Global dan Risiko Lanjutan
Investigasi mendalam menunjukkan bahwa operasi ini tidak terbatas pada satu wilayah saja. Para pelaku ancaman telah berhasil mendapatkan akses ke berbagai organisasi di seluruh dunia. Temuan dari artefak investigasi mengindikasikan bahwa setelah berhasil masuk, para peretas tidak berhenti pada pencurian kredensial saja. Mereka secara aktif berupaya untuk memperluas akses dan melakukan kompromi lebih lanjut terhadap sistem korban.
- Eksploitasi Perangkat Edge: Fokus utama serangan adalah pada firewall dan VPN yang menjadi pintu masuk utama jaringan perusahaan.
- Skala Kebocoran: Lebih dari 70.000 kredensial telah terekspos, meningkatkan risiko serangan lanjutan seperti phishing atau akses ilegal.
- Jangkauan Global: Banyak organisasi di berbagai negara telah teridentifikasi menjadi korban dalam kampanye terorganisir ini.
Langkah Mitigasi bagi Perusahaan
Situasi ini menjadi pengingat keras bagi tim IT dan keamanan siber untuk segera melakukan audit terhadap perangkat jaringan mereka. Mengingat perangkat seperti FortiGate dan GlobalProtect sering menjadi target, pembaruan perangkat lunak (patching) dan pengetatan konfigurasi akses menjadi langkah krusial. Perusahaan disarankan untuk segera memantau aktivitas mencurigakan pada log jaringan dan melakukan reset kredensial bagi pengguna yang terdampak untuk meminimalisir potensi kerusakan lebih lanjut.
Kampanye ini menegaskan bahwa pertahanan perimeter tradisional tidak lagi cukup untuk menangkal ancaman modern. Pendekatan keamanan yang lebih proaktif, termasuk pemantauan berkelanjutan terhadap perangkat edge, kini menjadi kebutuhan mutlak bagi setiap entitas bisnis yang ingin melindungi aset digital mereka dari serangan siber yang semakin canggih.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News