
OVHcloud CLI Diserang, Malware Pencuri Data Menyusup
Lima rilis alat baris perintah OVHcloud sempat disusupi malware berbahaya yang dirancang untuk mencuri rahasia dari perangkat pengguna.
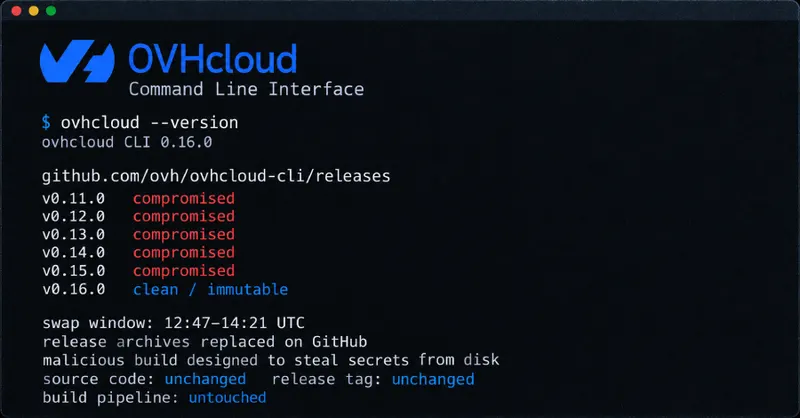
Ancaman Keamanan pada Alat Baris Perintah OVHcloud
Dunia keamanan siber kembali diguncang oleh insiden peretasan yang menargetkan rantai pasokan perangkat lunak. Baru-baru ini, penyedia layanan cloud ternama, OVHcloud, melaporkan adanya aktivitas mencurigakan yang melibatkan alat baris perintah (CLI) mereka. Peretas berhasil mengambil alih akun milik salah satu kontributor di platform GitHub untuk melancarkan aksinya.
Kronologi Penyusupan yang Singkat namun Berbahaya
Insiden ini terjadi pada hari Senin, 19 Oktober. Penyerang memanfaatkan akses akun yang telah dikompromikan untuk mengganti arsip unduhan pada lima rilis alat baris perintah OVHcloud yang sudah ada. Langkah ini dilakukan dengan tujuan menyisipkan kode berbahaya ke dalam file yang diunduh oleh pengguna.
Berdasarkan laporan resmi dari pihak penyedia layanan, file yang telah dimodifikasi tersebut dirancang khusus untuk mencuri berbagai rahasia yang tersimpan di dalam disk perangkat siapa pun yang menjalankan alat tersebut. Ancaman ini sangat serius karena menyasar data sensitif yang mungkin tersimpan di lingkungan pengembangan atau server pengguna.
Durasi Paparan dan Dampak bagi Pengguna
Beruntung, tindakan cepat dari tim keamanan berhasil membatasi dampak dari serangan ini. File berbahaya tersebut terpantau aktif di platform GitHub selama durasi yang relatif singkat, yakni sekitar 94 menit. Aktivitas ilegal ini tercatat berlangsung mulai pukul 12:47 hingga 14:21 UTC.
Meskipun durasinya singkat, insiden ini menjadi pengingat keras bagi komunitas pengembang mengenai pentingnya keamanan akun dan integritas kode sumber. Berikut adalah poin penting terkait insiden tersebut:
- Peretas menggunakan akun kontributor yang telah dibajak untuk memodifikasi rilis resmi.
- Lima rilis CLI OVHcloud menjadi target utama penggantian file arsip.
- Malware yang disisipkan memiliki kemampuan untuk mengekstraksi rahasia dari disk lokal.
- Paparan ancaman berlangsung selama kurang dari dua jam sebelum berhasil diatasi.
Langkah Mitigasi dan Kewaspadaan
Kejadian ini menyoroti kerentanan yang ada pada ekosistem pengembangan perangkat lunak terbuka. Ketika akun kontributor yang memiliki akses ke repositori resmi berhasil dikuasai, penyerang dapat dengan mudah menyebarkan perangkat lunak berbahaya kepada pengguna yang mempercayai sumber tersebut. Bagi para pengguna yang sempat melakukan pengunduhan pada rentang waktu tersebut, sangat disarankan untuk segera melakukan pemeriksaan keamanan pada sistem mereka dan mengganti kredensial yang mungkin telah terekspos.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News