
Optimizely Disusupi: 178 Situs Populer Sebar Malware
Sebuah celah keamanan pada Optimizely dimanfaatkan peretas untuk menyebarkan malware pencuri data melalui sedikitnya 178 situs ternama dalam kurun waktu 24 jam.
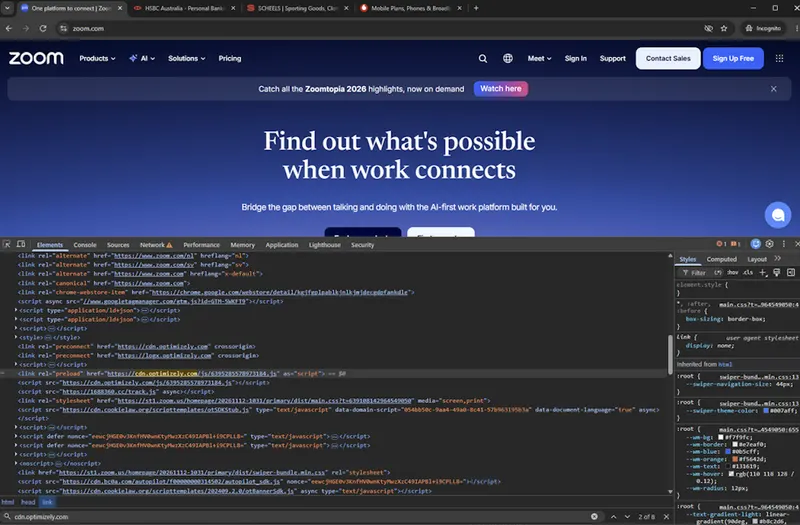
Eksploitasi Celah Keamanan pada Layanan Optimizely
Laporan terbaru dari Krebs on Security mengungkap insiden keamanan siber yang mengejutkan, di mana pelaku kejahatan siber memanfaatkan celah keamanan pada layanan Optimizely. Platform yang umumnya diandalkan untuk membantu pengelola situs menyesuaikan pengalaman pengguna dan menguji berbagai fitur baru ini justru disalahgunakan untuk menyebarkan berbagai eksploitasi malware.
Dalam insiden ini, penyerang memanfaatkan ekosistem pengujian A/B milik Optimizely guna mengalirkan perangkat lunak berbahaya pencuri data langsung kepada para pengunjung web. Peristiwa ini menunjukkan bagaimana alat optimasi digital yang sah dapat dialihfungsikan menjadi instrumen distribusi ancaman siber berskala luas.
Ratusan Destinasi Web Terkemuka Ikut Terdampak
Dampak dari eksploitasi ini menyasar jejaring web global secara masif. Berdasarkan laporan, setidaknya 178 destinasi web papan atas tanpa disadari telah menyajikan muatan berbahaya kepada para pengunjung mereka dalam kurun waktu 24 jam terakhir.
Situs-situs besar yang kedapatan disusupi malware pencuri data ini mencakup entitas media dan korporasi berskala internasional, seperti:
- BBC
- CNN
- Equifax
- Ledger
- Zoom
Penyusupan tersebut berlangsung secara senyap. Pengunjung yang mengakses situs-situs tepercaya tersebut terpapar langsung oleh eksploitasi berbahaya tanpa adanya peringatan visual yang mencurigakan di halaman peramban mereka.
Celah Pengawasan Konten Pihak Ketiga
Para pakar menilai bahwa keparahan insiden ini dipicu oleh rapuhnya tata kelola konten web modern. Permasalahan mendasar yang memperburuk situasi adalah kenyataan bahwa hanya sedikit situs web populer yang memberlakukan aturan ketat terhadap sumber-sumber konten pihak ketiga.
Layanan pihak ketiga seperti Optimizely memerlukan integrasi skrip langsung ke dalam kode situs utama agar dapat memodifikasi antarmuka atau menjalankan pengujian fitur. Ketika penyedia layanan eksternal tersebut memiliki kerentanan keamanan, muatan berbahaya dapat langsung melenggang masuk ke situs utama dan dieksekusi di peramban pengguna akhir tanpa hambatan penyaringan yang memadai.
Tantangan Keamanan Ekosistem Digital
Peristiwa ini menjadi pengingat kritis mengenai risiko rantai pasok digital (third-party risk). Kepercayaan buta terhadap layanan integrasi luar tanpa dibarengi pembatasan dan pengawasan ketat terhadap asal-usul skrip dapat membuka pintu masuk bagi perangkat lunak pencuri data, bahkan pada situs-situs dengan reputasi keamanan tingkat global.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News