
Operation Endgame Lumpuhkan Jaringan Malware Global
Operasi kepolisian internasional berhasil melumpuhkan infrastruktur malware berbahaya dan mengamankan jutaan data kredensial curian.
Pukulan Telak bagi Sindikat Siber Global
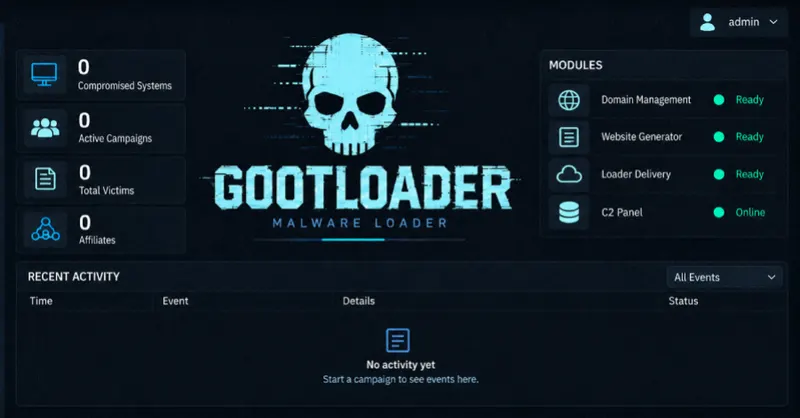
Dunia keamanan siber baru saja menyaksikan langkah besar dalam upaya penegakan hukum internasional. Sebuah operasi terkoordinasi yang dikenal sebagai Operation Endgame baru saja berhasil melumpuhkan server utama yang menjadi tulang punggung bagi tiga jenis malware berbahaya: Gootloader, CastleRAT, dan StealC. Langkah ini menandai keberhasilan signifikan dalam memutus rantai serangan siber yang selama ini meresahkan pengguna internet di seluruh dunia.
Mengenal Ancaman yang Berhasil Dinetralkan
Ketiga alat peretas ini telah lama menjadi senjata utama bagi para pelaku kejahatan siber untuk menyusup ke dalam sistem komputer. Dengan memanfaatkan celah keamanan, para penjahat menggunakan malware tersebut untuk mencuri kata sandi, memantau aktivitas pengguna, hingga meluncurkan serangan ransomware yang merusak. Gootloader, khususnya, dikenal sebagai loader yang sering menjadi pintu masuk awal bagi berbagai ancaman siber yang lebih kompleks.
Hasil Sitaan dan Dampak Operasi
Berdasarkan laporan dari Kantor Polisi Kriminal Federal Jerman (BKA), operasi ini tidak hanya menghentikan operasional server, tetapi juga berhasil mengamankan aset digital yang sangat berharga bagi para penjahat. Pihak kepolisian menyita sekitar 6,4 juta data login curian. Data-data ini diketahui milik lebih dari 40.000 korban yang tersebar di berbagai wilayah.
- Gootloader: Berfungsi sebagai pintu masuk utama untuk mengunduh malware tambahan.
- CastleRAT: Alat kendali jarak jauh yang memberikan akses penuh kepada penyerang.
- StealC: Malware khusus yang dirancang untuk mencuri informasi kredensial secara masif.
Keberhasilan Operation Endgame menunjukkan bahwa kerja sama lintas negara adalah kunci dalam melawan ancaman siber yang bersifat global. Dengan melumpuhkan infrastruktur ini, pihak berwenang telah berhasil menyelamatkan banyak pengguna dari potensi kerugian finansial dan pencurian identitas lebih lanjut. Meskipun ancaman siber akan terus berevolusi, tindakan tegas ini memberikan pesan kuat bahwa ruang gerak para pelaku kejahatan siber semakin sempit.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News