
OpenAI Ciptakan 948 Eksploitasi Linux dalam 30 Jam
OpenAI mengungkap sistem AI terbaru yang mampu mengidentifikasi dan mereproduksi ratusan kerentanan Linux dalam waktu singkat.
Terobosan Baru dalam Keamanan Siber
OpenAI baru saja membagikan detail mengenai sebuah sistem pipa kerja (pipeline) berbasis kecerdasan buatan yang dirancang khusus untuk kebutuhan keamanan siber. Dalam sebuah pengujian intensif selama 30 jam, model AI ini berhasil melakukan validasi serta menciptakan perbaikan untuk ratusan celah keamanan pada sistem operasi Linux.
Proses Kerja Sistem AI
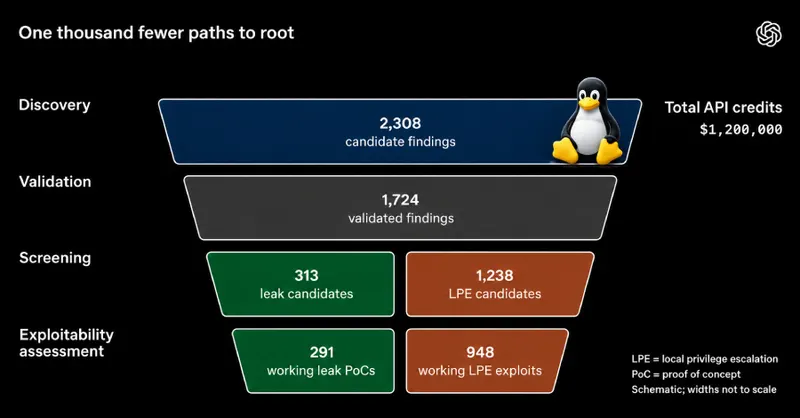
Sistem ini bekerja dengan cara memindai dan menganalisis ribuan temuan kandidat pada kernel Linux. Proses yang dilakukan mencakup langkah-langkah teknis yang kompleks, mulai dari identifikasi hingga tahap reproduksi dinamis. Berikut adalah rincian performa sistem tersebut:
- Menganalisis 2.308 kandidat temuan pada kernel Linux.
- Mereproduksi 1.724 kerentanan secara dinamis.
- Menghasilkan 948 eksploitasi eskalasi hak akses lokal (LPE).
Pencapaian ini menunjukkan bagaimana model AI yang berfokus pada keamanan dapat mempercepat proses deteksi celah yang sebelumnya membutuhkan waktu jauh lebih lama jika dilakukan secara manual oleh peneliti manusia.
Biaya dan Efisiensi Operasional
Pengembangan sistem ini tidak datang tanpa biaya. OpenAI mencatat bahwa untuk menjalankan seluruh rangkaian pengujian dan analisis tersebut, mereka menghabiskan biaya API sebesar 1,2 juta dolar AS. Angka ini mencerminkan besarnya daya komputasi yang diperlukan untuk menjalankan model AI dalam skala besar guna membedah kerentanan sistem yang sangat teknis.
Implikasi bagi Keamanan Perangkat Lunak
Kemampuan untuk menghasilkan eksploitasi secara otomatis memberikan dua sisi mata uang bagi dunia keamanan siber. Di satu sisi, ini adalah alat yang sangat kuat bagi pengembang untuk menambal celah sebelum disalahgunakan oleh pihak yang tidak bertanggung jawab. Di sisi lain, keberadaan alat yang mampu memproduksi ratusan eksploitasi dalam waktu singkat menuntut kewaspadaan lebih tinggi dalam menjaga integritas sistem kernel.
Langkah OpenAI ini menjadi bukti nyata bahwa integrasi AI dalam siklus hidup pengembangan perangkat lunak akan menjadi standar baru di masa depan, terutama dalam upaya memperkuat pertahanan sistem operasi dari ancaman eskalasi hak akses yang berbahaya.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News