
Microsoft Agent Framework PyPI Disusupi Pencuri Kredensial
Paket resmi Microsoft Agent Framework di PyPI telah disusupi oleh aktor ancaman yang menyisipkan skrip pencuri kredensial berbahaya.
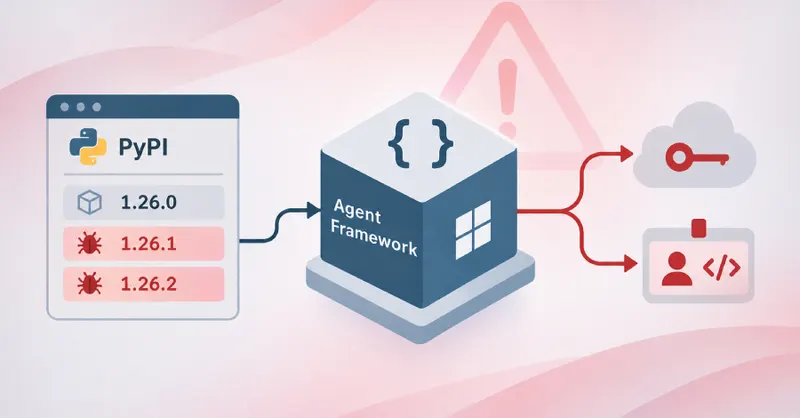
Ancaman Keamanan pada Ekosistem Python
Dunia keamanan siber kembali diguncang oleh insiden serius yang melibatkan repositori perangkat lunak sumber terbuka. Paket resmi Microsoft, yaitu agent-framework yang tersedia di PyPI (Python Package Index), dilaporkan telah disusupi oleh pihak yang tidak bertanggung jawab. Serangan ini menargetkan pengembang yang mengandalkan pustaka tersebut untuk kebutuhan integrasi sistem mereka.
Kronologi Penyusupan Paket
Berdasarkan laporan dari berbagai firma keamanan siber terkemuka, aktor ancaman berhasil menyisipkan kode berbahaya ke dalam paket tersebut. Versi yang terinfeksi, yakni 1.26.1 dan 1.26.2, diunggah ke repositori dalam rentang waktu yang sangat singkat, hanya berselang 33 menit pada tanggal 17 November 2026. Kecepatan ini menunjukkan upaya terencana untuk memastikan versi berbahaya tersebut segera tersedia bagi pengguna yang melakukan pembaruan otomatis.
Mekanisme Pencurian Kredensial
Kode berbahaya yang disisipkan ke dalam paket tersebut dirancang untuk bekerja secara diam-diam. Begitu paket diinstal dan dijalankan, skrip tersebut akan aktif setiap kali Python dimulai. Fungsi utama dari skrip ini adalah melakukan pencurian kredensial cloud milik pengguna. Dengan memanfaatkan akses yang diberikan oleh lingkungan pengembangan, pelaku dapat mengekstrak informasi sensitif yang tersimpan di sistem korban.
Dampak Luas bagi Pengembang
Insiden ini menyoroti kerentanan rantai pasokan perangkat lunak yang sering kali luput dari perhatian. Banyak pengembang secara otomatis mengunduh versi terbaru dari pustaka yang mereka gunakan tanpa melakukan verifikasi mendalam terhadap integritas kode tersebut. Beberapa organisasi keamanan siber yang terlibat dalam investigasi ini menekankan pentingnya kewaspadaan ekstra saat mengelola dependensi pihak ketiga.
- Risiko Keamanan: Pencurian kredensial cloud dapat memberikan akses tidak sah ke infrastruktur perusahaan.
- Pentingnya Audit: Pengembang disarankan untuk selalu memeriksa integritas paket sebelum melakukan instalasi di lingkungan produksi.
- Respons Cepat: Kolaborasi antar firma keamanan sangat krusial dalam mengidentifikasi dan memitigasi ancaman serupa di masa depan.
Hingga saat ini, para ahli terus memantau perkembangan situasi untuk memastikan bahwa tidak ada versi lain yang terinfeksi. Pengguna yang sempat mengunduh versi 1.26.1 atau 1.26.2 sangat disarankan untuk segera melakukan pembersihan sistem dan mengganti semua kredensial cloud yang mungkin telah terpapar selama periode tersebut.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News