
LiteLLM Disusupi Serangan Rantai Pasokan Perangkat Lunak
Paket Python populer LiteLLM menjadi target serangan rantai pasokan yang menyebarkan pencuri kredensial dan pintu belakang berbahaya.
Ancaman Keamanan pada Ekosistem Python
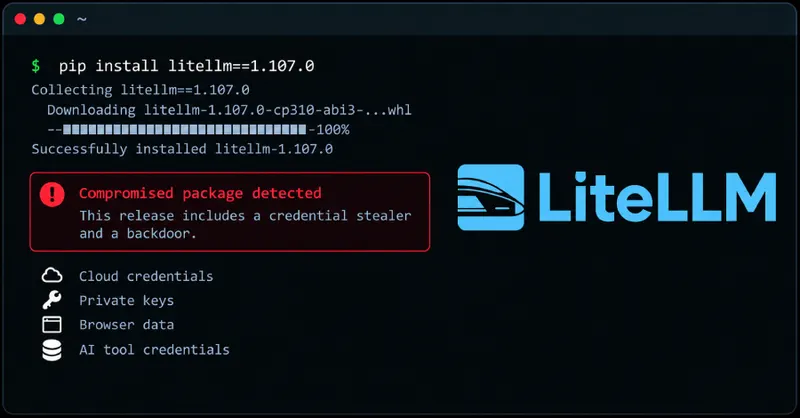
Dunia pengembangan perangkat lunak kembali diguncang oleh insiden keamanan serius yang menargetkan pustaka populer. LiteLLM, sebuah paket Python yang banyak digunakan, dilaporkan telah disusupi dalam sebuah serangan rantai pasokan yang canggih. Serangan ini berhasil menyisipkan kode berbahaya yang dirancang untuk mencuri kredensial pengguna serta membuka akses pintu belakang bagi pihak yang tidak bertanggung jawab.
Detail Kompromi LiteLLM
Berdasarkan temuan dari berbagai firma keamanan siber, insiden ini secara spesifik memengaruhi versi LiteLLM 1.107.0. Kode berbahaya tersebut didistribusikan melalui dua saluran utama yang sering digunakan oleh pengembang, yaitu paket roda (wheels) di Python Package Index (PyPI) dan citra Docker. Keberadaan kode ini memungkinkan penyerang untuk mengeksploitasi sistem yang mengunduh versi tersebut tanpa disadari.
Dampak dan Tindakan Mitigasi
Serangan rantai pasokan seperti ini sangat berbahaya karena memanfaatkan kepercayaan pengembang terhadap pustaka pihak ketiga yang sudah mapan. Begitu paket yang terinfeksi diinstal, penyerang dapat dengan mudah mengekstraksi informasi sensitif dari lingkungan pengembangan atau produksi. Beberapa poin penting terkait insiden ini meliputi:
- Penyebaran: Kode berbahaya disisipkan langsung ke dalam distribusi resmi paket LiteLLM.
- Risiko: Pengguna yang menjalankan versi terdampak berisiko mengalami pencurian kredensial dan akses ilegal ke sistem mereka.
- Tindakan Cepat: Pihak pengelola PyPI telah mengambil langkah tegas dengan mengkarantina paket tersebut untuk mencegah penyebaran lebih lanjut.
Pelajaran Penting bagi Pengembang
Insiden LiteLLM menjadi pengingat keras bagi komunitas pengembang mengenai pentingnya keamanan rantai pasokan. Ketergantungan pada pustaka pihak ketiga harus dibarengi dengan praktik audit keamanan yang ketat. Pengembang disarankan untuk selalu memverifikasi integritas paket yang mereka gunakan dan memantau pembaruan keamanan secara berkala. Langkah karantina yang dilakukan oleh PyPI menunjukkan bahwa kolaborasi antara komunitas dan firma keamanan sangat krusial dalam menanggulangi ancaman yang terus berkembang di ekosistem perangkat lunak terbuka.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News