
Help TDS Terhubung ke Hotejka dalam Skema Scam Cloudflare
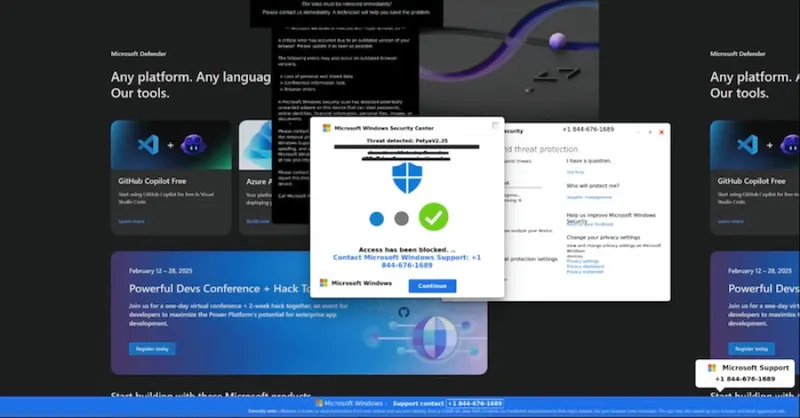
Sebuah sistem distribusi lalu lintas (TDS) bernama Help TDS terungkap memiliki kaitan erat dengan operasi penipuan dukungan teknis melalui ribuan domain Cloudflare Pages.
Ancaman Tersembunyi di Balik Help TDS
Dunia keamanan siber kembali digemparkan oleh temuan mengenai jaringan penipuan yang masif dan terorganisir. Laporan terbaru mengungkap adanya keterkaitan antara sistem distribusi lalu lintas yang dikenal sebagai Help TDS dengan program afiliasi berbahasa Rusia bernama Hotejka. Operasi ini diduga kuat merupakan wajah baru dari entitas monetisasi lalu lintas yang sebelumnya dikenal dengan nama ROI777.
Help TDS bukan pemain baru dalam dunia kejahatan siber. Berdasarkan analisis, sistem ini telah beroperasi setidaknya sejak tahun 2017. Strategi utama mereka melibatkan penyediaan templat kode PHP kepada para mitra dan afiliasi. Kode berbahaya ini kemudian disisipkan ke dalam situs web yang telah dikompromikan, dengan tujuan utama mengarahkan pengunjung yang tidak menaruh curiga ke halaman penipuan.
Modus Operandi: Memanfaatkan Infrastruktur Cloudflare
Salah satu temuan paling mencolok dalam laporan ini adalah penggunaan infrastruktur Cloudflare Pages untuk menjalankan aksi mereka. Lebih dari dua puluh ribu domain telah dimanfaatkan untuk menampung konten penipuan dukungan teknis. Dengan memanfaatkan platform yang sah dan tepercaya, para pelaku berhasil mengelabui sistem keamanan dan pengguna internet secara luas.
Proses ini bekerja dengan cara yang sangat sistematis:
- Penyebaran kode PHP melalui situs web yang telah disusupi.
- Pengalihan lalu lintas pengguna secara otomatis melalui Help TDS.
- Pengarahan ke halaman web yang meniru peringatan dukungan teknis palsu.
- Upaya untuk memeras atau menipu pengguna agar memberikan akses atau informasi sensitif.
Evolusi Operasi Hotejka
Perubahan identitas dari ROI777 menjadi Hotejka menunjukkan betapa dinamisnya ekosistem kejahatan siber saat ini. Dengan melakukan re-branding, para pelaku berusaha untuk menghindari deteksi dari peneliti keamanan dan penegak hukum. Help TDS berfungsi sebagai tulang punggung teknis yang memungkinkan operasi ini tetap berjalan stabil selama bertahun-tahun.
Keberadaan ribuan domain yang aktif menunjukkan skala operasi yang sangat besar. Hal ini menjadi pengingat bagi pemilik situs web untuk selalu memperbarui sistem keamanan mereka dan memantau integritas kode yang berjalan di server mereka. Tanpa kewaspadaan yang tinggi, situs web yang sah bisa dengan mudah berubah menjadi alat bagi para penjahat siber untuk menjebak pengguna internet.
Hingga saat ini, upaya mitigasi terus dilakukan oleh berbagai pihak untuk memutus rantai distribusi yang dijalankan oleh Help TDS. Namun, dengan infrastruktur yang tersebar luas, tantangan untuk membersihkan internet dari ancaman ini tetap menjadi prioritas utama bagi komunitas keamanan siber global.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News