
Ethersphere Diserang: Malware Incar Dompet Pengguna
Proyek Ethersphere menjadi target serangan siber yang menyusupkan malware pencuri dompet melalui pembaruan perangkat lunak resmi.
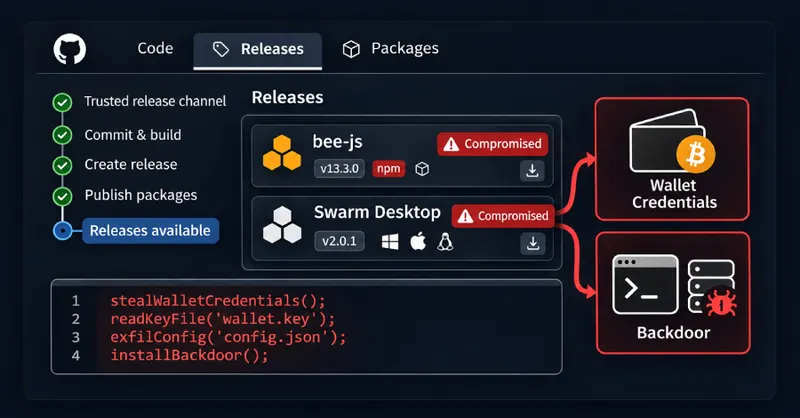
Ancaman Serius di Balik Pembaruan Perangkat Lunak Ethersphere
Dunia keamanan siber kembali diguncang oleh insiden peretasan yang menargetkan ekosistem penyimpanan terdesentralisasi. Ethersphere, proyek yang dikenal dengan jaringan Swarm, baru saja mengalami kompromi keamanan yang cukup fatal. Penyerang berhasil menyusup ke dalam sistem otomatisasi rilis proyek tersebut untuk mendistribusikan versi berbahaya dari perangkat lunak mereka kepada pengguna yang tidak menaruh curiga.
Detail Serangan: Bagaimana Malware Menyusup
Berdasarkan laporan terbaru, pelaku kejahatan siber memanfaatkan alur kerja otomatisasi rilis milik Ethersphere untuk mempublikasikan versi yang telah dimodifikasi. Dua alat utama yang terdampak dalam insiden ini adalah bee-js versi 13.3.0 dan Swarm Desktop versi 0.56.2. Dengan menyusup ke dalam saluran distribusi resmi, penyerang memastikan bahwa pengguna yang melakukan pembaruan rutin justru mengunduh kode berbahaya ke dalam sistem mereka.
Dampak bagi Pengguna: Pencurian Kunci Dompet
Malware yang disisipkan dalam pembaruan tersebut dirancang dengan tujuan spesifik untuk menguras aset digital. Begitu perangkat lunak dijalankan, kode berbahaya akan segera bekerja untuk:
- Mencuri kunci dompet yang tersimpan di dalam node Swarm Desktop.
- Mengambil kata sandi yang digunakan untuk membuka kunci dompet tersebut.
- Menginstal pintu belakang (backdoor) yang memungkinkan penyerang untuk mempertahankan akses ke sistem korban di masa depan.
Tindakan ini menempatkan pengguna dalam risiko kehilangan aset kripto secara permanen, mengingat kunci privat dan kata sandi adalah akses utama menuju dana mereka. Keberadaan pintu belakang juga menambah lapisan bahaya, karena sistem yang terinfeksi dapat terus dipantau atau dimanipulasi oleh pihak luar tanpa sepengetahuan pemiliknya.
Langkah Mitigasi dan Kewaspadaan
Insiden ini menjadi pengingat keras bagi komunitas pengembang dan pengguna perangkat lunak terdesentralisasi mengenai pentingnya integritas rantai pasokan perangkat lunak. Meskipun otomatisasi rilis mempercepat distribusi fitur baru, hal tersebut juga menjadi titik lemah jika tidak diamankan dengan protokol keamanan yang ketat.
Bagi pengguna yang sempat melakukan pembaruan pada versi yang disebutkan, sangat disarankan untuk segera melakukan audit keamanan pada sistem mereka, memindahkan aset ke dompet baru yang lebih aman, dan mengubah semua kredensial yang mungkin telah terekspos. Keamanan dalam ekosistem kripto bukan hanya tanggung jawab pengembang, tetapi juga menuntut kewaspadaan ekstra dari setiap pengguna saat berinteraksi dengan pembaruan perangkat lunak.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News