
Google: Peretas Gunakan Agen AI untuk Eksploitasi Cepat
Google mengungkap ancaman baru di mana peretas memanfaatkan agen AI otonom untuk menciptakan dan menjalankan eksploitasi dari celah keamanan perangkat lunak secara otomatis.
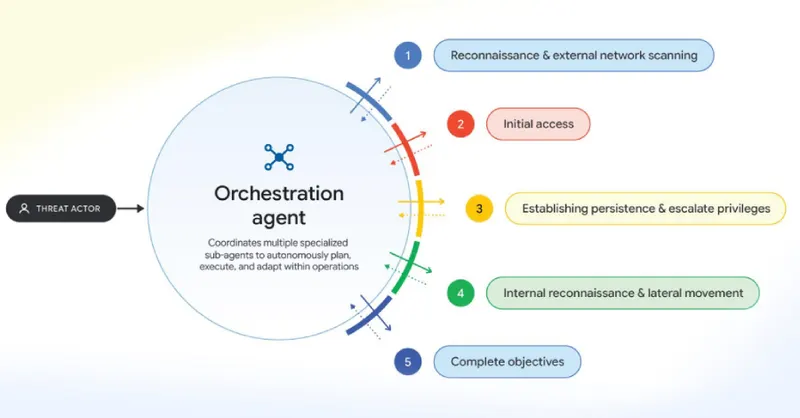
Evolusi Ancaman Siber: Ketika AI Menjadi Senjata Otonom
Dunia keamanan siber kini menghadapi pergeseran paradigma yang mengkhawatirkan. Google baru saja mengungkapkan temuan signifikan mengenai bagaimana aktor ancaman tidak lagi sekadar menggunakan kecerdasan buatan untuk tugas-tugas sederhana. Kini, mereka telah melangkah lebih jauh dengan menyebarkan kerangka kerja ofensif multi-agen yang beroperasi secara otonom untuk melancarkan serangan siber dengan kecepatan yang belum pernah terjadi sebelumnya.
Dari Prompt Manual ke Kerangka Kerja Otonom
Selama ini, penggunaan AI oleh peretas sering kali dikaitkan dengan pembuatan konten berbahaya melalui perintah manual pada model bahasa besar (LLM). Namun, laporan terbaru menunjukkan bahwa taktik tersebut telah berevolusi. Para pelaku kejahatan siber kini memanfaatkan kekuatan model bahasa besar untuk menggerakkan sistem yang lebih kompleks dan terintegrasi.
Sistem ini memungkinkan peretas untuk melakukan intrusi multi-tahap dengan efisiensi tinggi. Dengan menggunakan kerangka kerja ofensif seperti ARTEX, CAIRN, CyberStrikeAI, dan PentAGI, peretas mampu mengotomatisasi proses yang dulunya memerlukan intervensi manusia yang intensif. Hal ini secara drastis meningkatkan kecepatan operasional serangan, membuat pertahanan tradisional menjadi lebih sulit untuk mengimbangi.
Memanfaatkan Celah dari Pembaruan Perangkat Lunak
Salah satu temuan paling krusial dari laporan Google adalah kemampuan agen AI ini untuk menganalisis dan memanfaatkan celah keamanan langsung dari pembaruan perangkat lunak. Ketika sebuah perusahaan merilis patch untuk memperbaiki kerentanan, agen AI ini dapat dengan cepat membedah perubahan tersebut, memahami kelemahan yang diperbaiki, dan kemudian membangun eksploitasi yang relevan untuk menyerang sistem yang belum diperbarui.
Proses ini menciptakan perlombaan senjata yang tidak seimbang antara pengembang perangkat lunak dan penyerang. Kecepatan agen AI dalam merancang eksploitasi berarti bahwa jendela waktu antara rilis patch dan potensi serangan menjadi semakin sempit.
Implikasi bagi Keamanan Digital Masa Depan
- Kecepatan Serangan: Otomatisasi memungkinkan serangan terjadi dalam hitungan detik setelah kerentanan teridentifikasi.
- Skalabilitas: Penggunaan multi-agen memungkinkan peretas untuk menargetkan banyak sistem secara bersamaan tanpa menambah beban kerja manual.
- Kompleksitas Intrusi: Serangan multi-tahap kini dapat dijalankan dengan koordinasi yang lebih baik antar agen AI.
Temuan ini menjadi peringatan keras bagi industri teknologi. Keamanan siber tidak lagi hanya tentang menambal celah, tetapi tentang seberapa cepat organisasi dapat merespons ancaman yang digerakkan oleh mesin. Dengan agen AI yang kini mampu membangun eksploitasi secara mandiri, pertahanan siber harus segera mengadopsi teknologi serupa untuk mendeteksi dan menetralisir serangan sebelum kerusakan meluas.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News