
Ekstensi Browser Berbahaya Bisa Jalankan Kode via Claude
Peneliti keamanan mengungkap celah pada fitur Claude Dispatch yang memungkinkan ekstensi browser berbahaya mengeksekusi kode di komputer pengguna.
Ancaman Baru di Balik Integrasi Claude
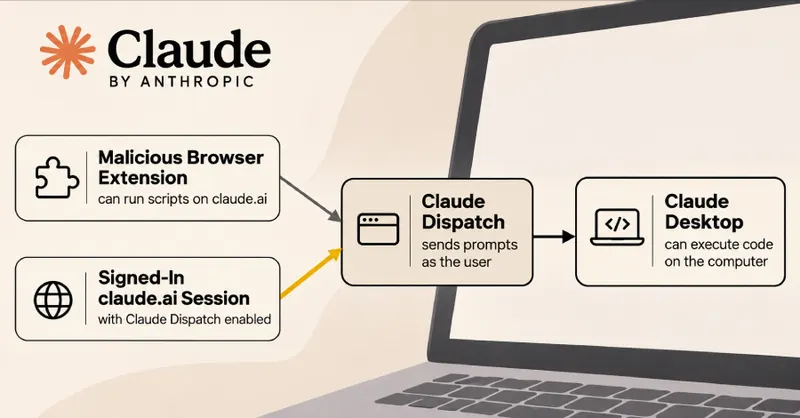
Dunia keamanan siber kembali menyoroti risiko integrasi perangkat lunak yang semakin kompleks. Sebuah temuan terbaru dari Forever Security mengungkapkan bahwa ekstensi browser yang dirancang dengan niat jahat dapat dimanfaatkan untuk menjalankan skrip berbahaya langsung di komputer pengguna melalui aplikasi Claude Desktop.
Mengenal Celah pada Fitur Dispatch
Inti dari permasalahan ini terletak pada fitur yang dikenal sebagai Dispatch. Fitur ini dirancang untuk memberikan kemudahan bagi pengguna agar dapat mengirimkan tugas atau instruksi dari perangkat seluler langsung ke aplikasi Claude Desktop. Namun, fleksibilitas ini justru menjadi celah yang bisa disalahgunakan oleh pihak yang tidak bertanggung jawab.
Berdasarkan laporan, peneliti menemukan bahwa jika seorang pengguna memasang ekstensi browser yang telah disusupi, ekstensi tersebut dapat memanipulasi interaksi dengan situs claude.ai. Dengan memanfaatkan alur kerja Dispatch, penyerang berpotensi memicu eksekusi kode pada sistem lokal pengguna tanpa sepengetahuan mereka.
Bagaimana Serangan Ini Bekerja
Proses eksploitasi ini memanfaatkan kepercayaan sistem terhadap perintah yang dikirimkan melalui fitur Dispatch. Berikut adalah beberapa poin penting terkait mekanisme serangan tersebut:
- Ekstensi browser berbahaya menyuntikkan skrip ke dalam sesi aktif claude.ai.
- Skrip tersebut kemudian memicu fitur Dispatch untuk mengirimkan instruksi ke aplikasi desktop.
- Aplikasi Claude Desktop menerima perintah tersebut dan mengeksekusinya di lingkungan komputer lokal pengguna.
Hal ini menunjukkan bahwa batasan antara aktivitas di dalam browser dan sistem operasi lokal menjadi sangat tipis ketika fitur integrasi seperti Dispatch digunakan tanpa pengamanan yang ketat.
Langkah Mitigasi dan Kewaspadaan
Hingga saat ini, peneliti menyatakan bahwa celah yang memungkinkan eksploitasi ini masih ada dan dapat dimanfaatkan. Oleh karena itu, pengguna sangat disarankan untuk lebih berhati-hati dalam memilih dan memasang ekstensi browser. Mengingat ekstensi sering kali memiliki akses luas ke data dan aktivitas peramban, pengguna harus memastikan bahwa setiap perangkat lunak tambahan yang dipasang berasal dari sumber yang terpercaya dan memiliki reputasi baik.
Keamanan siber bukan hanya soal perangkat lunak yang kita gunakan, tetapi juga tentang bagaimana kita mengelola izin akses yang diberikan kepada aplikasi pihak ketiga. Dengan tetap waspada terhadap izin yang diminta oleh ekstensi browser, pengguna dapat meminimalisir risiko yang tidak diinginkan dari celah keamanan yang mungkin muncul di masa depan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News