
Delapan Kunci CA eMudhra Kompromi, Browser Lakukan Perbaikan
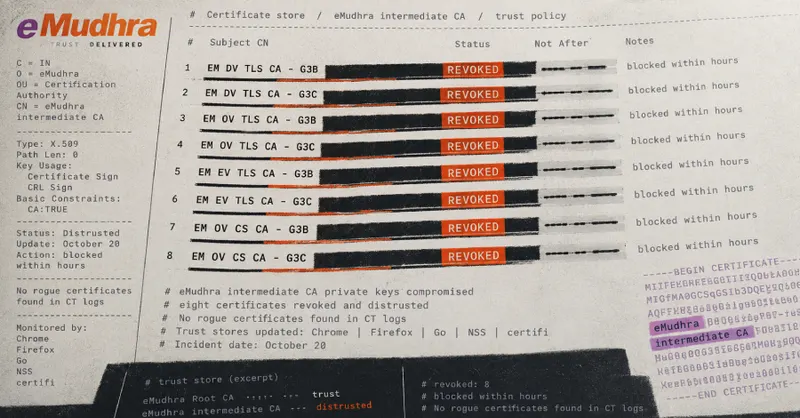
Keamanan siber global terancam setelah delapan kunci privat intermediate CA eMudhra dilaporkan kompromi, memicu tindakan darurat dari pengembang browser.
Ancaman Keamanan pada Infrastruktur eMudhra
Dunia keamanan siber kembali diguncang oleh temuan serius terkait integritas sertifikat digital. Laporan terbaru mengonfirmasi bahwa delapan kunci privat milik intermediate Certificate Authority (CA) dari eMudhra telah mengalami kompromi. Temuan ini menjadi perhatian utama karena posisi CA sebagai pilar kepercayaan dalam ekosistem internet.
Dampak Kompromi Kunci Intermediate
Intermediate CA memegang peranan krusial dalam rantai kepercayaan digital. Mereka bertanggung jawab untuk menandatangani sertifikat yang digunakan oleh situs web agar dapat dikenali dan dipercaya oleh browser. Ketika kunci privat dari entitas ini jatuh ke tangan yang salah, dampaknya sangat luas:
- Pihak yang tidak berwenang dapat menerbitkan sertifikat palsu untuk situs web mana pun.
- Browser akan menganggap sertifikat palsu tersebut sebagai sertifikat yang sah dan tepercaya.
- Potensi serangan man-in-the-middle meningkat drastis, memungkinkan pencurian data sensitif pengguna.
Tindakan Darurat dari Pengembang Browser
Menanggapi laporan yang muncul pada tanggal 20 Oktober, program root dari Mozilla dan Google Chrome segera mengambil langkah mitigasi. Mengingat besarnya risiko yang ditimbulkan, perbaikan darurat diterapkan untuk membatasi atau mencabut kepercayaan terhadap kunci-kunci yang terdampak. Langkah ini diambil untuk memastikan bahwa pengguna tetap terlindungi dari potensi penyalahgunaan sertifikat yang tidak sah.
Temuan ini bermula dari laporan seorang peneliti yang menyadari adanya celah keamanan pada infrastruktur eMudhra. Kecepatan respons dari pengembang browser menunjukkan betapa vitalnya kolaborasi dalam menjaga keamanan infrastruktur kunci publik (PKI) yang menjadi fondasi keamanan internet saat ini.
Pentingnya Kewaspadaan Digital
Insiden ini menjadi pengingat bagi organisasi dan pengguna internet mengenai kerentanan yang mungkin tersembunyi di balik sistem sertifikat digital. Meskipun perbaikan telah dilakukan, pengawasan terhadap integritas CA tetap menjadi prioritas utama bagi pengembang perangkat lunak di seluruh dunia. Pengguna disarankan untuk selalu memperbarui browser mereka ke versi terbaru guna mendapatkan perlindungan keamanan terkini dari ancaman yang muncul akibat kompromi kunci ini.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News