
CyberXero Manfaatkan Claude Code dalam Serangan yang Meretas Lebih dari 628.000 Rekod Ukraina
Peneliti keamanan siber mengungkap kampanye intrusi CyberXero yang memadukan Claude Code dari Anthropic dan Cobalt Strike untuk mencuri lebih dari 628.000 rekod data di Ukraina.
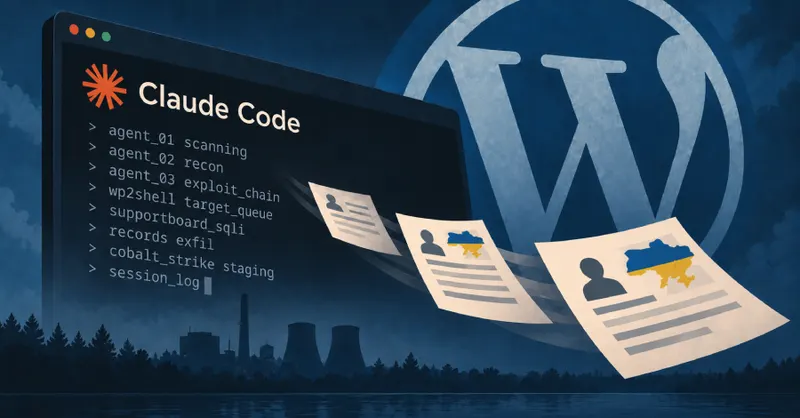
Evolusi Ancaman Siber Berbasis Kecerdasan Buatan
Lanskap keamanan digital kembali diguncang oleh temuan terbaru seputar integrasi kecerdasan buatan dalam operasi peretasan. Sebagaimana dilaporkan oleh The Hacker News, kelompok ancaman yang diidentifikasi sebagai CyberXero melancarkan aksi siber berskala masif yang memanfaatkan teknologi AI orchestration. Operasi ini menargetkan wilayah Ukraina dan berujung pada kompromi data yang sangat signifikan.
Sorotan utama tertuju pada pemanfaatan alat pengembangan bertenaga AI mutakhir, yakni Claude Code buatan Anthropic, yang dipadukan ke dalam rantai serangan ofensif. Kehadiran orkestrasi berbasis AI memperlihatkan pergeseran taktik di mana pelaku ancaman tidak sekadar mengandalkan perkakas konvensional, melainkan menyematkan automasi cerdas guna mempercepat dan mengefisiensikan penetrasi awal.
Metode Akses Awal Bercabang Dua
Para peneliti keamanan siber membeberkan rincian mengenai kampanye akses awal yang dirancang melalui pendekatan dua cabang terkoordinasi. Serangan ini memadukan perangkat ofensif komoditas yang umum ditemui di dunia siber, yakni Cobalt Strike, dengan lapisan orkestrasi canggih yang digerakkan oleh Claude Code milik Anthropic.
Kombinasi ini menandai titik temu berbahaya antara alat uji penetrasi komersial dan teknologi model bahasa skala besar. Lapisan orkestrasi AI memungkinkan alur kerja operasional dirangkai secara lebih adaptif, sementara kerangka kerja seperti Cobalt Strike bertindak sebagai muatan eksekusi untuk mempertahankan kendali dan memfasilitasi pergerakan di dalam jaringan yang disusupi.
Entitas Sasaran di Ukraina
Kampanye ofensif yang dilancarkan CyberXero mengarahkan serangannya ke berbagai sasaran strategis di Ukraina. Target utama dari aktivitas terorganisasi ini mencakup:
- Situs-situs berbasis platform WordPress
- Berbagai platform e-commerce
- Entitas dan instalasi infrastruktur kritis
Pemilihan target tersebut menunjukkan ambisi operasional yang luas. Dengan menyasar ekosistem situs web berbasis WordPress dan platform perdagangan elektronik, para peretas berupaya menemukan celah masuk yang rapuh guna memperluas jangkauan intrusi sebelum menembus lingkungan yang lebih sensitif, seperti entitas infrastruktur kritis di kawasan tersebut.
Pencurian Lebih dari 628.000 Rekod
Dampak langsung dari kampanye yang dijalankan oleh CyberXero adalah kebocoran informasi dalam skala besar. Laporan para peneliti mengonfirmasi bahwa lebih dari 628.000 rekod data milik Ukraina berhasil dicuri selama operasi siber tersebut berlangsung.
Pencurian ratusan ribu rekod ini menegaskan tingkat keberhasilan dari perpaduan taktik akses awal bercabang dua yang digunakan. Keberadaan data dalam jumlah masif tersebut tidak hanya menunjukkan kerentanan sistem yang menjadi target, melainkan juga membuktikan efektivitas orkestrasi serangan dalam mengidentifikasi, mengumpulkan, dan mengekstraksi informasi berharga tanpa terdeteksi secara dini.
Tantangan Lapisan Orkestrasi AI bagi Pertahanan Siber
Pemanfaatan Claude Code oleh CyberXero memperlihatkan realitas baru bagi tim pertahanan keamanan informasi. Penggunaan AI orchestration layer memungkinkan pelaku ancaman mengotomatisasi tahap-tahap kritis dalam siklus serangan, mulai dari pemindaian target hingga penyesuaian muatan berbahaya yang dikirimkan.
Ketika kemampuan AI dipadukan dengan stabilitas dan fleksibilitas alat komoditas seperti Cobalt Strike, perimeter keamanan tradisional menghadapi tantangan deteksi yang kian rumit. Analisis yang diungkap oleh para peneliti keamanan siber ini menjadi pengingat penting bahwa aktor ancaman terus beradaptasi dengan teknologi paling mutakhir untuk melipatgandakan dampak serangan mereka terhadap infrastruktur penting dan platform publik.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News