
Cursor: Kunci Fireworks AI Dicuri Picu Insiden Ekstensi
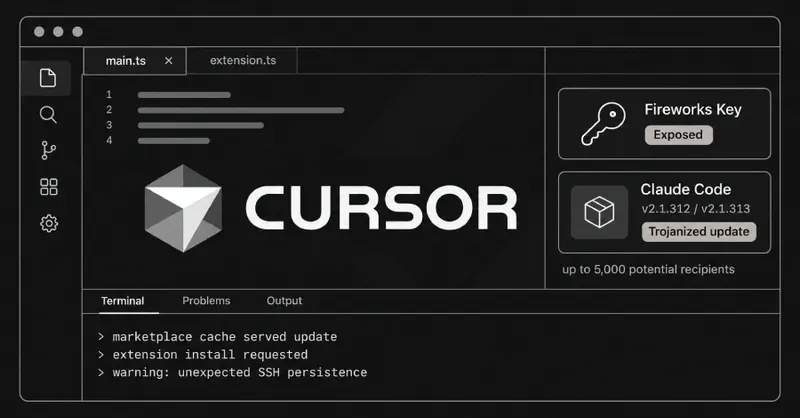
Sebuah insiden keamanan siber menimpa marketplace ekstensi Cursor setelah kunci akses Fireworks AI dicuri, menyebabkan penyebaran ekstensi Claude Code yang telah dimodifikasi oleh pihak tidak bertanggung jawab.
Awal Mula Insiden Keamanan di Marketplace Cursor
Dunia pengembangan perangkat lunak kembali diguncang oleh insiden keamanan yang melibatkan ekosistem ekstensi pihak ketiga. Baru-baru ini, platform pengembangan populer Cursor melaporkan adanya kompromi pada ekstensi resmi Claude Code yang tersedia di marketplace mereka. Kejadian ini bukan sekadar kesalahan teknis biasa, melainkan dampak berantai dari kebocoran data yang terjadi di pihak mitra, yakni Fireworks AI.
Kunci Akses Menjadi Pintu Masuk Penyerang
Berdasarkan informasi yang dirilis oleh pihak Cursor, akar permasalahan terletak pada pencurian kunci akses yang seharusnya dijaga ketat. Kunci tersebut merupakan akses yang diberikan oleh Cursor kepada Fireworks AI untuk keperluan integrasi layanan. Sayangnya, kunci ini terekspos akibat adanya pelanggaran keamanan yang menargetkan infrastruktur Fireworks AI.
Setelah berhasil mendapatkan kunci akses tersebut, penyerang tidak membuang waktu. Mereka memanfaatkan celah ini untuk menyusup ke dalam sistem dan melakukan tindakan yang merugikan pengguna, yaitu dengan menyebarkan versi ekstensi Claude Code yang telah dimodifikasi atau sering disebut sebagai trojanized.
Dampak dari Ekstensi yang Dimodifikasi
- Penyebaran kode berbahaya melalui marketplace resmi.
- Potensi akses tidak sah terhadap data pengguna yang menggunakan ekstensi tersebut.
- Kepercayaan pengguna terhadap ekosistem ekstensi pihak ketiga yang terganggu.
Pihak Cursor menjelaskan bahwa penyerang menggunakan kunci yang bocor tersebut untuk menyalin data dari akses yang bersifat baca-saja (read-only). Meski akses tersebut terbatas, keberhasilan penyerang dalam menyisipkan kode berbahaya ke dalam ekstensi menunjukkan betapa krusialnya keamanan rantai pasok perangkat lunak dalam pengembangan aplikasi modern.
Langkah Mitigasi dan Pelajaran Penting
Menanggapi insiden ini, Cursor telah mengambil langkah cepat untuk mengamankan platform mereka dan memitigasi risiko lebih lanjut bagi para pengembang. Kejadian ini menjadi pengingat keras bagi seluruh perusahaan teknologi mengenai pentingnya manajemen kunci akses dan keamanan mitra pihak ketiga.
Keamanan siber bukan lagi tanggung jawab satu pihak saja. Ketika sebuah layanan mengintegrasikan API atau kunci akses dengan mitra, keamanan mitra tersebut secara otomatis menjadi bagian dari perimeter keamanan perusahaan itu sendiri. Transparansi yang ditunjukkan oleh Cursor dalam melaporkan insiden ini diharapkan dapat membantu komunitas pengembang untuk lebih waspada terhadap pembaruan ekstensi yang mencurigakan di masa depan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News