
CTO RansomwareHelp Didakwa Kasus Penipuan Kawat
Seorang CTO perusahaan pemulihan data asal Florida didakwa melakukan penipuan setelah terungkap hanya membayar peretas untuk kunci dekripsi, bukan menggunakan teknologi canggih seperti yang dijanjikan.
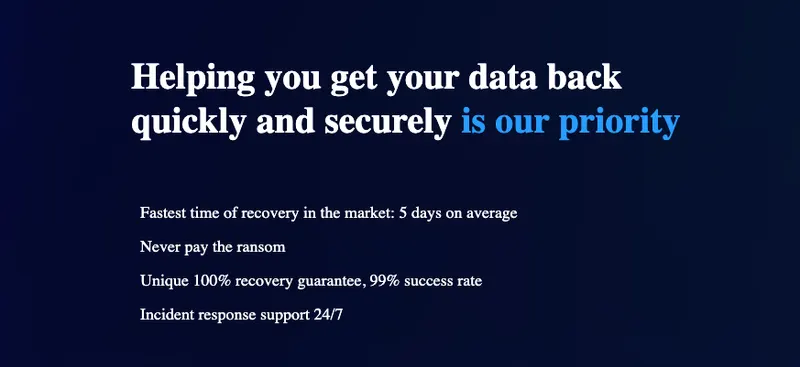
Skandal Penipuan di Balik Layanan Pemulihan Data
Sebuah kasus mengejutkan mengguncang industri keamanan siber setelah otoritas hukum mengungkap praktik curang yang dilakukan oleh RansomwareHelp. Chief Technology Officer (CTO) sekaligus salah satu pendiri perusahaan yang berbasis di Florida tersebut kini menghadapi dakwaan serius terkait penipuan kawat (wire fraud). Perusahaan yang telah beroperasi selama enam tahun ini sebelumnya dikenal sebagai penyedia solusi bagi korban serangan ransomware yang ingin memulihkan data mereka.
Kedok Teknologi Canggih
RansomwareHelp selama ini membangun reputasi dengan mengklaim bahwa mereka memiliki kemampuan teknis mumpuni. Mereka menjanjikan penggunaan alat kriptografi canggih untuk membuka kunci data yang disandera oleh peretas. Banyak korban yang terjebak dalam situasi putus asa akhirnya mempercayakan data sensitif mereka kepada perusahaan ini, dengan harapan bahwa keahlian teknis tim tersebut mampu memulihkan akses tanpa harus berurusan langsung dengan penjahat siber.
Operasi Penyamaran FBI
Namun, kebohongan tersebut terbongkar setelah FBI melakukan operasi penyamaran. Penyelidikan mendalam mengungkapkan bahwa RansomwareHelp tidak memiliki teknologi dekripsi rahasia seperti yang mereka gembar-gemborkan. Sebaliknya, model bisnis mereka sangat sederhana dan manipulatif:
- Perusahaan menghubungi peretas yang bertanggung jawab atas serangan tersebut.
- Mereka membayar uang tebusan yang diminta oleh penjahat siber untuk mendapatkan kunci dekripsi.
- Setelah mendapatkan kunci tersebut, mereka menyerahkannya kepada korban.
- Korban kemudian dikenakan biaya tambahan yang signifikan sebagai markup atas layanan yang diklaim sebagai "pekerjaan teknis" padahal tidak pernah dilakukan.
Dampak bagi Korban dan Kepercayaan Industri
Tindakan ini tidak hanya merugikan korban secara finansial melalui biaya tambahan yang tidak masuk akal, tetapi juga menempatkan data korban dalam risiko lebih besar karena melibatkan pihak ketiga yang tidak jujur. Kasus ini menjadi pengingat keras bagi masyarakat dan pelaku bisnis untuk lebih berhati-hati dalam memilih mitra pemulihan data. Praktik yang dilakukan oleh CTO RansomwareHelp ini mencoreng integritas layanan keamanan siber yang sebenarnya bekerja secara profesional dan transparan.
Saat ini, proses hukum terhadap sang CTO terus berlanjut. Kasus ini diharapkan menjadi pelajaran penting bagi industri keamanan siber agar lebih ketat dalam mengawasi entitas yang menawarkan jasa pemulihan data, serta bagi para korban agar selalu melakukan verifikasi mendalam sebelum menggunakan layanan pihak ketiga di tengah krisis serangan siber.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News