
Claude Code Bocorkan Password di 1.122 Repositori
Fitur persetujuan perintah pada Claude Code tanpa sengaja mengekspos kata sandi dan API key milik pengembang di ribuan repositori publik GitHub.
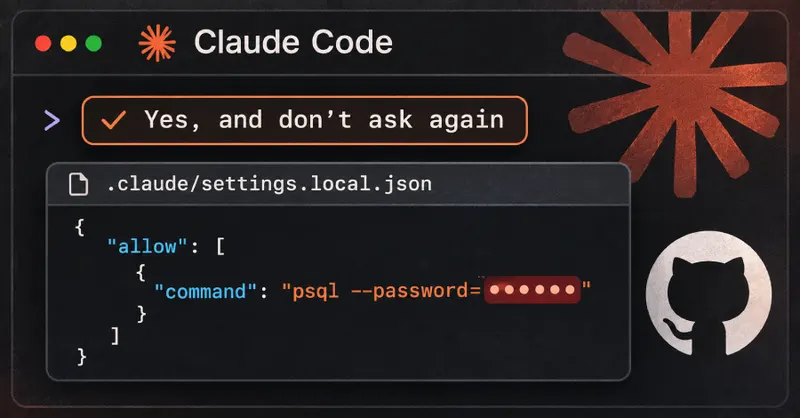
Temuan Kebocoran Kredensial pada Claude Code
Sebuah laporan keamanan terbaru dari The Hacker News menyoroti celah privasi yang melibatkan asisten pemrograman berbasis kecerdasan buatan dari Anthropic, yakni Claude Code. Berdasarkan pengamatan yang dipublikasikan oleh perusahaan keamanan perangkat lunak Apiiro, ditemukan sebanyak 1.122 salinan publik di GitHub yang memuat data sensitif akibat mekanisme penyimpanan konfigurasi pada alat bantu pengodean tersebut.
Data sensitif yang terekspos mencakup kata sandi (passwords) dan kunci antarmuka pemrograman aplikasi (API keys). Informasi rahasia ini berada di repositori publik GitHub, sehingga siapa pun dapat mengakses dan membacanya secara terbuka tanpa batasan.
Cara Kerja Fitur yang Memicu Paparan Data
Paparan data berawal dari interaksi rutin antara pengembang dan asisten pengodean Claude Code. Ketika Claude Code meminta izin untuk menjalankan instruksi atau perintah tertentu di terminal, pengguna diberikan opsi untuk menyetujui eksekusi tersebut.
Masalah keamanan muncul saat pengguna memilih opsi persetujuan bertuliskan "Yes, and don't ask again". Ketika opsi ini dipilih:
- Claude Code secara otomatis menyimpan perintah yang telah disetujui tersebut ke dalam berkas pengaturan proyek (project settings file).
- Perintah yang diketik oleh pengembang disimpan secara kata demi kata (word-for-word).
- Jika pengembang memasukkan kredensial rahasia, kata sandi, atau API key langsung di dalam baris perintah, seluruh teks rahasia tersebut ikut terekam secara utuh tanpa proses penyaringan.
Penyimpanan otomatis ini dimaksudkan untuk mempermudah alur kerja agar sistem tidak menanyakan izin berulang kali untuk perintah yang sama. Namun, karena perintah dicatat persis seperti aslinya, berkas pengaturan proyek akhirnya menyimpan rahasia penting dalam bentuk teks biasa.
Penyebaran ke Repositori Publik GitHub
Berkas pengaturan proyek yang dibuat oleh Claude Code berada di dalam lingkungan direktori kerja lokal pengembang. Kerentanan menjadi ancaman nyata ketika pengembang menyinkronkan seluruh direktori kerja proyek mereka ke repositori publik di GitHub.
Banyak pengembang secara tidak sengaja menyertakan berkas konfigurasi lokal ini ke dalam pelacakan kode sumber. Apiiro melaporkan bahwa setidaknya ada 1.122 salinan publik yang teridentifikasi membawa berkas pengaturan proyek berisi kredensial aktif yang terpapar secara bebas.
Kondisi ini menimbulkan risiko signifikan bagi para pengembang maupun organisasi:
- Akses Terbuka bagi Pihak Luar: Siapa pun yang menelusuri repositori publik tersebut dapat mengekstrak kata sandi dan API key tanpa memerlukan hak akses khusus.
- Penyalahgunaan Kredensial: Pihak luar dapat menyalahgunakan kunci API dan kata sandi yang bocor untuk mengakses layanan, basis data, atau sistem yang terhubung dengan kredensial tersebut.
Evaluasi Pengelolaan Berkas Konfigurasi AI
Kasus yang diungkap oleh The Hacker News dan Apiiro ini menegaskan pentingnya pemisahan yang ketat antara berkas pengaturan proyek otomatis dengan data kredensial. Penyimpanan perintah mentah yang memuat rahasia secara word-for-word memperlihatkan perlunya kehati-hatian ekstra saat mengintegrasikan asisten AI ke dalam alur kerja pengembangan perangkat lunak.
Pengembang yang menggunakan Claude Code perlu memeriksa kembali riwayat perintah serta berkas pengaturan proyek mereka sebelum mengunggah kode ke GitHub, terutama untuk memastikan tidak ada kata sandi atau API key yang tersimpan di ruang publik.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News