
Cisco Tambal Celah VPN ASA dan FTD yang Sedang Dieksploitasi
Cisco merilis pembaruan keamanan mendesak untuk mengatasi kerentanan kritis pada perangkat lunak ASA dan FTD yang kini tengah diserang peretas.
Ancaman Keamanan pada Perangkat Cisco
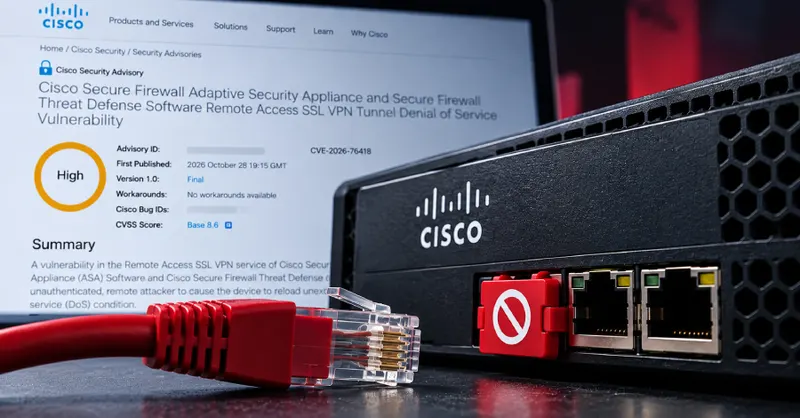
Cisco baru saja mengeluarkan peringatan keamanan penting bagi para administrator jaringan di seluruh dunia. Perusahaan teknologi ini telah merilis tambalan untuk mengatasi kerentanan tingkat tinggi yang ditemukan pada perangkat lunak Secure Firewall Adaptive Security Appliance (ASA) dan Secure Firewall Threat Defense (FTD). Celah ini dilaporkan telah dimanfaatkan oleh pihak tidak bertanggung jawab dalam serangan nyata di lapangan.
Detail Kerentanan CVE-2026-76418
Kerentanan yang dilacak dengan kode CVE-2026-76418 ini memiliki skor keparahan 8,6 pada sistem penilaian CVSS. Masalah ini terletak pada komponen VPN yang menjadi pintu masuk utama bagi banyak organisasi dalam mengelola akses jarak jauh. Jika berhasil dieksploitasi, celah ini memberikan akses bagi penyerang jarak jauh yang tidak terautentikasi untuk melumpuhkan sistem firewall tersebut.
Dampak bagi Infrastruktur Jaringan
Ketika penyerang berhasil mengeksploitasi celah ini, dampak yang paling nyata adalah terjadinya penghentian layanan secara paksa atau crash pada perangkat firewall. Hal ini tentu menjadi mimpi buruk bagi tim IT, karena perangkat yang seharusnya menjadi benteng pertahanan justru menjadi titik kegagalan yang melumpuhkan konektivitas jaringan perusahaan.
Langkah Mitigasi yang Harus Diambil
Mengingat adanya bukti eksploitasi aktif, Cisco sangat menyarankan para pengguna untuk segera melakukan langkah-langkah berikut:
- Memeriksa versi perangkat lunak yang digunakan pada perangkat ASA dan FTD.
- Melakukan pembaruan ke versi terbaru yang telah disediakan oleh Cisco untuk menutup celah keamanan tersebut.
- Memantau log aktivitas jaringan untuk mendeteksi adanya upaya akses yang mencurigakan atau tidak wajar.
- Membatasi akses ke antarmuka manajemen VPN hanya kepada pihak yang berwenang.
Keamanan siber adalah tanggung jawab berkelanjutan. Dengan adanya laporan eksploitasi aktif di lapangan, menunda pembaruan perangkat lunak bukan lagi sebuah pilihan. Segera lakukan audit dan terapkan tambalan keamanan untuk memastikan infrastruktur jaringan Anda tetap terlindungi dari ancaman yang terus berkembang.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News