
CISA Peringatkan Eksploitasi Celah Keamanan WordPress Core
CISA resmi memasukkan celah keamanan kritis pada WordPress Core ke dalam katalog kerentanan yang aktif dieksploitasi oleh peretas.
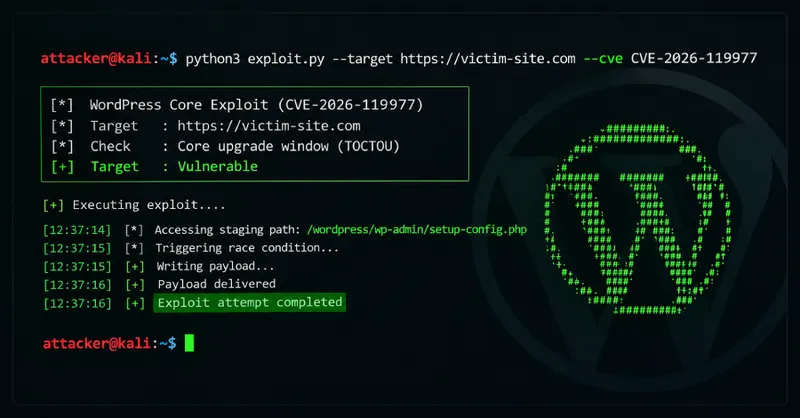
Ancaman Nyata pada Pembaruan WordPress
Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) baru saja mengeluarkan peringatan penting bagi para pengelola situs web di seluruh dunia. Lembaga tersebut secara resmi menambahkan celah keamanan pada WordPress Core ke dalam katalog Known Exploited Vulnerabilities (KEV). Langkah ini diambil setelah ditemukan bukti kuat bahwa peretas telah aktif memanfaatkan celah tersebut untuk melancarkan serangan.
Detail Kerentanan yang Perlu Diwaspadai
Celah keamanan yang dimaksud dilacak dengan kode CVE-2026-119977. Dengan skor CVSS mencapai 8,1, kerentanan ini dikategorikan sebagai ancaman tingkat tinggi. Secara teknis, masalah ini berakar pada kondisi Time-of-check Time-of-use (TOCTOU) atau kondisi balapan (race condition) yang terjadi selama proses pembaruan perangkat lunak.
Kondisi TOCTOU memungkinkan penyerang untuk menyisipkan instruksi berbahaya di sela-sela proses verifikasi dan eksekusi sistem. Jika berhasil dimanfaatkan, celah ini memberikan akses bagi peretas untuk menjalankan kode arbitrer pada server yang terinfeksi. Hal ini tentu menjadi mimpi buruk bagi administrator situs, karena penyerang dapat mengambil alih kendali penuh atas situs web tersebut.
Mengapa Proses Pembaruan Menjadi Celah?
Berdasarkan laporan yang ada, eksploitasi ini secara spesifik terjadi selama fase pembaruan perangkat lunak. Biasanya, proses pembaruan dianggap sebagai momen krusial untuk menutup celah keamanan, namun dalam kasus ini, mekanisme pembaruan itu sendiri justru menjadi pintu masuk bagi pihak yang tidak bertanggung jawab.
- Risiko Eksekusi Kode: Penyerang dapat menjalankan perintah berbahaya tanpa otorisasi.
- Kerentanan Sistem: Celah ini memengaruhi inti dari WordPress, sehingga dampaknya sangat luas bagi pengguna.
- Aktivitas Peretas: CISA telah mengonfirmasi bahwa celah ini bukan sekadar teori, melainkan sudah digunakan dalam serangan nyata di lapangan.
Langkah Mitigasi bagi Pengguna
Mengingat statusnya yang kini masuk dalam katalog KEV, para pemilik situs web dan pengembang sangat disarankan untuk segera mengambil tindakan preventif. Mengabaikan pembaruan atau menunda perbaikan sistem pada kondisi seperti ini dapat berakibat fatal bagi integritas data dan keamanan situs.
Para ahli keamanan siber menekankan pentingnya memantau pengumuman resmi dari pengembang WordPress terkait tambalan keamanan (patch) terbaru. Mengingat sifat eksploitasi yang terjadi saat proses pembaruan, memastikan bahwa lingkungan server tetap dalam kondisi aman dan memantau log aktivitas secara berkala menjadi langkah krusial untuk mendeteksi adanya upaya intrusi yang mencurigakan.
Keamanan siber adalah proses yang berkelanjutan. Dengan adanya peringatan dari CISA, ini menjadi pengingat bagi komunitas pengguna WordPress bahwa kewaspadaan terhadap celah keamanan pada komponen inti harus menjadi prioritas utama dalam menjaga ekosistem web yang lebih aman.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News