
CERT-In Peringatkan Serangan AI pada Sektor Keuangan
Tim tanggap darurat siber India mengungkap ancaman siber berbasis AI yang menyasar sektor keuangan, bersamaan dengan celah keamanan pada konsol ARTEX.
Ancaman Siber Berbasis AI Mengintai Sektor Keuangan
Lanskap keamanan siber global kembali menghadapi tantangan baru seiring dengan temuan terbaru dari Indian Computer Emergency Response Team (CERT-In). Lembaga tersebut secara resmi mengeluarkan peringatan mengenai aktivitas aktor ancaman yang dikenal dengan sebutan Crafty Falcon. Kelompok ini dilaporkan memanfaatkan kecerdasan buatan untuk melancarkan serangan yang terarah dan persisten.
Modus Operandi Crafty Falcon
Berdasarkan laporan yang dirilis, Crafty Falcon secara khusus menargetkan organisasi di sektor Perbankan, Layanan Keuangan, dan Asuransi (BFSI). Yang membuat ancaman ini semakin berbahaya adalah penggunaan alat keamanan ofensif berbasis AI yang tersedia secara publik. Dengan memanfaatkan teknologi ini, pelaku dapat meningkatkan efektivitas serangan mereka secara signifikan.
CERT-In menegaskan bahwa aktivitas ini bersifat aktif dan terus berlangsung. Hal ini menuntut kewaspadaan ekstra dari para pelaku industri keuangan untuk memperkuat pertahanan infrastruktur digital mereka dari eksploitasi yang didorong oleh kecerdasan buatan.
Celah Keamanan pada Konsol ARTEX
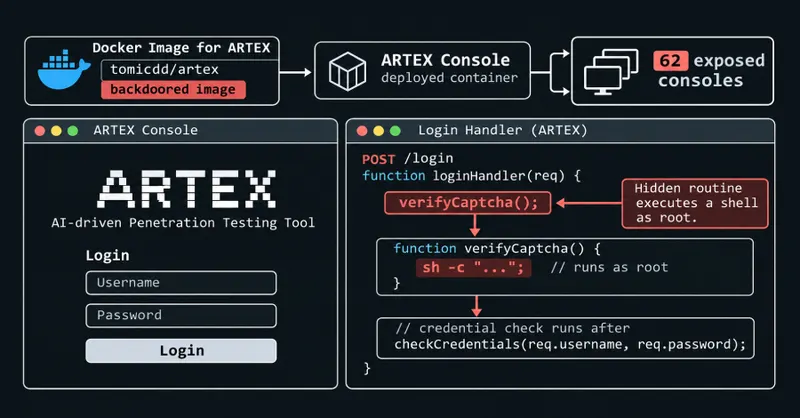
Selain ancaman berbasis AI, perhatian juga tertuju pada kerentanan perangkat keras yang ditemukan baru-baru ini. Sebanyak puluhan konsol ARTEX dilaporkan terpapar risiko keamanan serius akibat adanya pintu belakang (backdoor) yang memungkinkan akses tingkat root bagi pihak yang tidak berwenang.
- Risiko akses root yang tidak sah pada puluhan perangkat.
- Potensi eksploitasi celah keamanan pada sistem ARTEX.
- Pentingnya pembaruan sistem untuk menutup celah backdoor.
Temuan ini menyoroti betapa krusialnya integritas perangkat keras dalam ekosistem keamanan siber. Akses root memberikan kendali penuh kepada penyerang, yang dapat berujung pada pencurian data sensitif atau manipulasi sistem secara keseluruhan.
Langkah Mitigasi dan Kewaspadaan
Menghadapi ancaman ganda ini, para ahli keamanan siber menyarankan langkah-langkah preventif yang ketat. Organisasi di sektor keuangan harus segera melakukan audit keamanan secara menyeluruh, terutama pada sistem yang terhubung dengan jaringan publik. Selain itu, pemantauan lalu lintas jaringan secara real-time menjadi kunci untuk mendeteksi anomali yang mungkin disebabkan oleh alat berbasis AI.
Keamanan siber bukan lagi sekadar perlindungan statis, melainkan perlombaan inovasi antara pertahanan dan serangan. Dengan semakin canggihnya alat yang digunakan oleh aktor ancaman, kolaborasi antar lembaga dan kesadaran akan kerentanan perangkat keras menjadi fondasi utama dalam menjaga stabilitas ekonomi digital.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News