
Celah Windows SmartScreen: Enclave VBS Berhasil Dibobol
Peneliti keamanan berhasil mengeksekusi kode berbahaya di dalam enclave VBS Windows SmartScreen, area yang seharusnya terisolasi dari sistem operasi.
Ancaman Baru di Balik Keamanan Windows
Dunia keamanan siber kembali diguncang oleh temuan celah kritis yang menargetkan salah satu lapisan pertahanan paling sensitif dalam sistem operasi Windows. Peneliti keamanan baru-baru ini mendemonstrasikan bagaimana mereka mampu menembus batasan keamanan yang seharusnya tidak bisa ditembus, bahkan ketika sistem utama telah dikuasai oleh pihak luar.
Membongkar Isolasi Enclave VBS
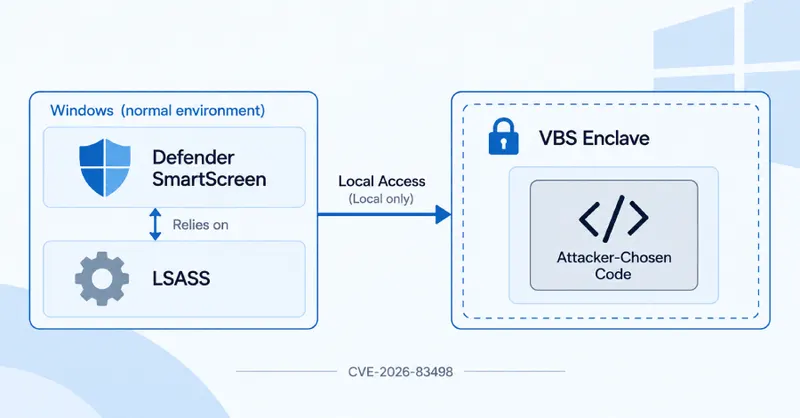
Fokus utama dari temuan ini adalah Virtualization-Based Security (VBS) enclave. Secara teknis, enclave ini merupakan potongan memori yang diisolasi secara ketat oleh sistem operasi untuk melindungi data rahasia. Dalam skenario normal, area ini dirancang untuk tetap terkunci rapat, berfungsi sebagai brankas digital yang menyimpan informasi krusial, termasuk kata sandi untuk fitur anti-phishing pada Windows SmartScreen.
Namun, melalui serangkaian pengujian di laboratorium, para peneliti berhasil membuktikan bahwa perlindungan ini tidak sepenuhnya kebal. Dengan memanfaatkan kombinasi antara penulisan empat byte dan celah waktu (timing bug), mereka mampu menyusup ke dalam area yang seharusnya terisolasi tersebut.
Mekanisme Serangan yang Presisi
Keberhasilan ini bukanlah hasil dari serangan brute force yang kasar, melainkan eksploitasi yang sangat teknis. Berikut adalah poin-poin utama dari temuan tersebut:
- Penulisan Empat Byte: Peneliti menemukan cara untuk memanipulasi memori dengan presisi tinggi, memungkinkan mereka melakukan penulisan data terbatas namun fatal.
- Eksploitasi Timing: Dengan memanfaatkan celah pada sinkronisasi waktu, mereka mampu melewati mekanisme verifikasi yang menjaga integritas enclave.
- Eksekusi Kode: Setelah batasan berhasil ditembus, peneliti dapat menjalankan kode buatan mereka sendiri di dalam lingkungan yang seharusnya hanya bisa diakses oleh sistem yang terpercaya.
Implikasi bagi Keamanan Pengguna
Meskipun demonstrasi ini dilakukan dalam lingkungan laboratorium sebagai bukti konsep, temuan ini memberikan peringatan keras bagi pengembang sistem operasi. Enclave VBS yang selama ini dianggap sebagai benteng terakhir bagi data sensitif ternyata memiliki celah yang bisa dimanfaatkan jika penyerang memiliki pemahaman mendalam tentang arsitektur memori Windows.
Keberhasilan ini menyoroti bahwa tidak ada sistem yang benar-benar aman dari ancaman yang terukur. Bagi pengguna Windows, temuan ini menjadi pengingat penting akan pentingnya pembaruan sistem secara berkala, karena celah seperti ini sering kali menjadi target utama bagi pengembang perangkat lunak keamanan untuk segera ditambal sebelum disalahgunakan oleh pihak yang tidak bertanggung jawab.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News