
Celah SSHole OpenSSH: Peretas Incar Sistem Linux
Celah keamanan kritis bernama SSHole ditemukan pada OpenSSH, memungkinkan peretas mendapatkan akses root pada sistem Linux tertentu hanya dalam hitungan jam.
Ancaman Keamanan Baru pada OpenSSH
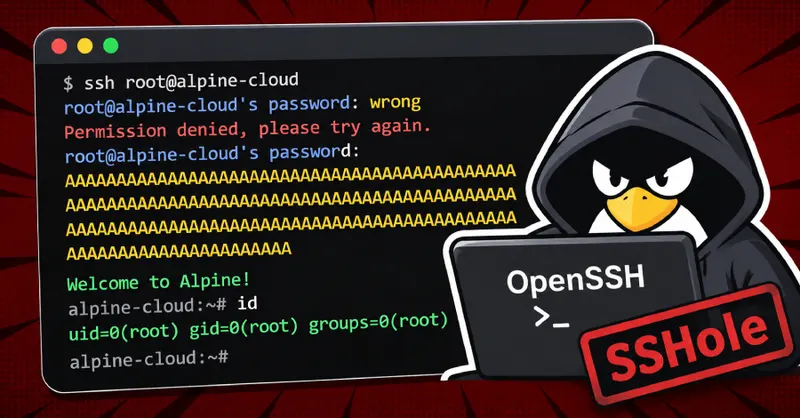
Dunia keamanan siber kembali diguncang oleh temuan kerentanan serius yang menargetkan infrastruktur OpenSSH. Dikenal dengan julukan SSHole, celah keamanan ini memungkinkan aktor ancaman untuk melakukan login ke akun yang tidak memiliki kata sandi. Temuan ini menyoroti betapa cepatnya peretas bereaksi terhadap pengungkapan kerentanan baru, di mana serangan terhadap honeypot telah terdeteksi hanya dalam hitungan jam setelah informasi tersebut dipublikasikan.
Detail Kerentanan SSHole
Kerentanan yang dilacak dengan kode CVE-2026-123158 ini memiliki skor CVSS sebesar 8.1, yang mengindikasikan tingkat risiko yang cukup tinggi. Menurut laporan dari Previdian, celah ini secara spesifik berdampak pada sistem operasi berbasis Linux yang menjalankan OpenSSH di atas pustaka C musl, dengan kondisi modul Pluggable Authentication Modules (PAM) dalam keadaan nonaktif.
Risiko Akses Root dan Dampaknya
Bahaya utama dari SSHole terletak pada kemampuannya memberikan akses tingkat root kepada penyerang. Dengan memanfaatkan konfigurasi sistem yang spesifik, peretas dapat melewati mekanisme autentikasi standar. Pengujian pada honeypot menunjukkan bahwa aktor ancaman tidak membuang waktu untuk mengeksploitasi kelemahan ini guna mengambil alih kendali penuh atas server yang rentan.
Langkah Mitigasi bagi Administrator
Mengingat kecepatan peretas dalam meluncurkan serangan, administrator sistem sangat disarankan untuk segera melakukan audit terhadap konfigurasi OpenSSH mereka. Berikut adalah beberapa poin penting yang perlu diperhatikan:
- Memeriksa penggunaan pustaka C musl pada distribusi Linux yang digunakan.
- Memastikan status modul PAM pada konfigurasi OpenSSH.
- Melakukan pembaruan keamanan segera setelah patch tersedia dari penyedia sistem operasi.
- Memantau log akses secara ketat untuk mendeteksi upaya login yang mencurigakan.
Kejadian ini menjadi pengingat keras bagi para profesional TI bahwa konfigurasi yang tampak sepele, seperti menonaktifkan PAM atau penggunaan pustaka tertentu, dapat menjadi pintu masuk bagi peretas untuk melakukan eksploitasi sistem secara mendalam.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News