
Celah RCE Kritis Apache Roller Sedang Dieksploitasi
Platform blogging Apache Roller menghadapi ancaman serius akibat celah keamanan RCE yang kini aktif diserang oleh pihak tidak bertanggung jawab.
Ancaman Keamanan Serius pada Apache Roller
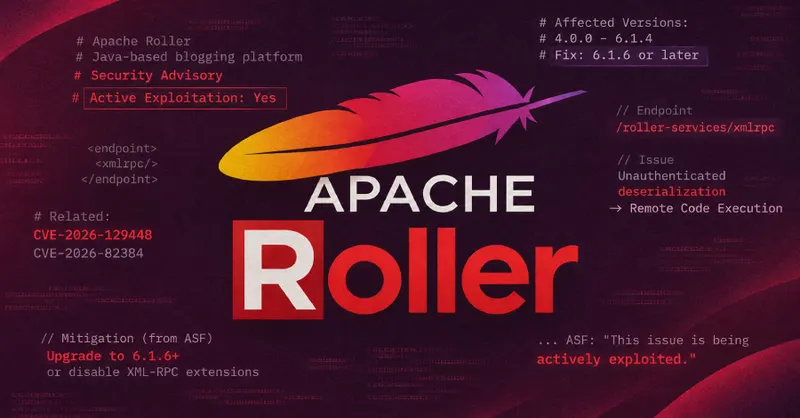
Dunia keamanan siber kembali diguncang oleh temuan celah keamanan kritis yang menyerang Apache Roller, sebuah platform blogging berbasis Java yang bersifat open-source. Berdasarkan laporan terbaru, kerentanan ini kini sedang dimanfaatkan secara aktif oleh pelaku ancaman di lapangan, menempatkan banyak situs web yang menggunakan platform ini dalam risiko tinggi.
Detail Kerentanan dan Dampaknya
Celah keamanan yang dilacak dengan kode CVE-2026-129448 ini memiliki skor CVSS sebesar 9.8, yang mengindikasikan tingkat keparahan yang sangat tinggi. Masalah utama terletak pada proses deserialisasi yang tidak aman pada endpoint XML-RPC. Kelemahan ini memungkinkan penyerang untuk melakukan eksekusi kode jarak jauh (Remote Code Execution atau RCE) tanpa memerlukan otentikasi sama sekali.
Dengan kata lain, penyerang dapat mengambil alih kendali sistem tanpa harus memiliki akses masuk atau kredensial pengguna. Hal ini memberikan keleluasaan bagi pihak luar untuk menjalankan perintah berbahaya langsung pada server yang menjalankan Apache Roller.
Mengapa Celah Ini Sangat Berbahaya?
- Tanpa Otentikasi: Penyerang tidak memerlukan akun atau kata sandi untuk mengeksploitasi sistem.
- Eksekusi Kode Jarak Jauh: Memungkinkan penyerang menjalankan perintah sistem secara bebas.
- Eksploitasi Aktif: Bukti di lapangan menunjukkan bahwa celah ini sudah digunakan oleh pihak-pihak yang berniat jahat.
Apache Software Foundation (ASF) telah mengonfirmasi keberadaan celah ini dan memperingatkan pengguna mengenai risiko yang ditimbulkan. Mengingat sifat dari kerentanan ini yang memungkinkan kendali penuh atas server, langkah mitigasi yang cepat sangat diperlukan bagi administrator sistem.
Langkah Mitigasi yang Disarankan
Bagi organisasi atau individu yang mengelola infrastruktur berbasis Apache Roller, sangat disarankan untuk segera memeriksa pembaruan keamanan resmi dari pengembang. Mengingat eksploitasi sudah terjadi secara aktif, menunda pembaruan sistem dapat membuka celah bagi peretas untuk menyusup ke dalam jaringan internal atau mencuri data sensitif yang tersimpan di server.
Selain melakukan pembaruan, administrator juga disarankan untuk membatasi akses ke endpoint XML-RPC jika tidak diperlukan, serta memantau log aktivitas server secara ketat untuk mendeteksi adanya upaya akses yang mencurigakan atau pola eksekusi perintah yang tidak lazim.
Keamanan perangkat lunak open-source memang menjadi tanggung jawab bersama. Dengan adanya laporan aktif mengenai eksploitasi ini, kesadaran akan pentingnya pemeliharaan sistem secara berkala menjadi kunci utama dalam menjaga integritas data dan keberlangsungan layanan digital.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News