
Celah Microsoft Authenticator: Risiko Pencurian Token
Microsoft telah menambal celah keamanan kritis pada aplikasi Authenticator Android yang memungkinkan aplikasi berbahaya mencuri token akun kerja tanpa izin khusus.
Ancaman Keamanan pada Microsoft Authenticator
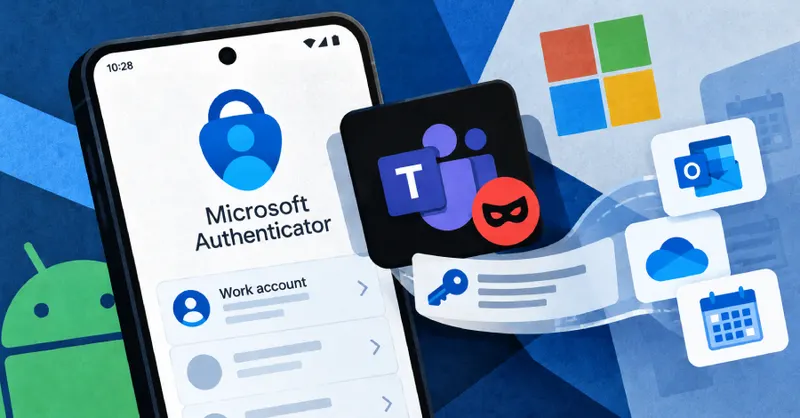
Keamanan digital kembali menjadi sorotan setelah ditemukannya celah pada aplikasi Microsoft Authenticator untuk perangkat Android. Celah ini memungkinkan aplikasi pihak ketiga yang berbahaya untuk menyamar sebagai aplikasi tepercaya, seperti Microsoft Teams, guna mencuri token akses akun kerja milik pengguna. Yang lebih mengkhawatirkan, aksi ini dapat dilakukan oleh aplikasi yang bahkan tidak memiliki izin akses khusus pada perangkat korban.
Mekanisme Celah Keamanan
Berdasarkan laporan The Hacker News, kerentanan ini memungkinkan aplikasi jahat untuk memanipulasi proses autentikasi. Dengan berpura-pura menjadi aplikasi resmi dari ekosistem Microsoft, aplikasi tersebut mampu mengelabui sistem dan mengambil token masuk yang seharusnya terlindungi. Token ini merupakan kunci akses yang sangat berharga, karena jika jatuh ke tangan yang salah, penyerang dapat menyalahgunakan akses tersebut untuk masuk ke akun kerja korban tanpa perlu melalui proses verifikasi lebih lanjut.
Langkah Mitigasi dan Pembaruan
Microsoft telah merespons temuan ini dengan serius dan melacak kerentanan tersebut sebagai CVE-2026-80097. Perusahaan telah merilis perbaikan melalui pembaruan aplikasi Authenticator untuk Android versi 6.2606.4246. Pengguna sangat disarankan untuk segera melakukan pembaruan aplikasi ke versi terbaru guna menutup celah keamanan ini.
Pentingnya Pembaruan Aplikasi
Keamanan siber adalah tanggung jawab bersama antara penyedia layanan dan pengguna. Berikut adalah langkah-langkah yang harus diperhatikan:
- Segera periksa versi aplikasi Microsoft Authenticator di perangkat Android Anda melalui Google Play Store.
- Pastikan aplikasi telah diperbarui ke versi 6.2606.4246 atau yang lebih baru.
- Selalu waspada terhadap aplikasi pihak ketiga yang mencurigakan, meskipun aplikasi tersebut tidak meminta izin akses yang aneh.
- Aktifkan pembaruan otomatis untuk aplikasi penting guna memastikan perlindungan keamanan selalu mutakhir.
Dengan melakukan pembaruan, pengguna dapat memastikan bahwa celah yang memungkinkan pencurian token ini tidak lagi dapat dieksploitasi. Mengabaikan pembaruan keamanan, sekecil apa pun, dapat membuka pintu bagi pihak yang tidak bertanggung jawab untuk mengakses data sensitif perusahaan melalui akun kerja Anda.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News