
Celah KVM CVE-2026-99312 Ancam Keamanan Memori Host AMD
Sebuah kerentanan kritis pada KVM Linux memungkinkan mesin virtual mengakses memori host pada prosesor AMD. Simak detail ancaman CVE-2026-99312.
Ancaman Keamanan Baru pada Hypervisor KVM
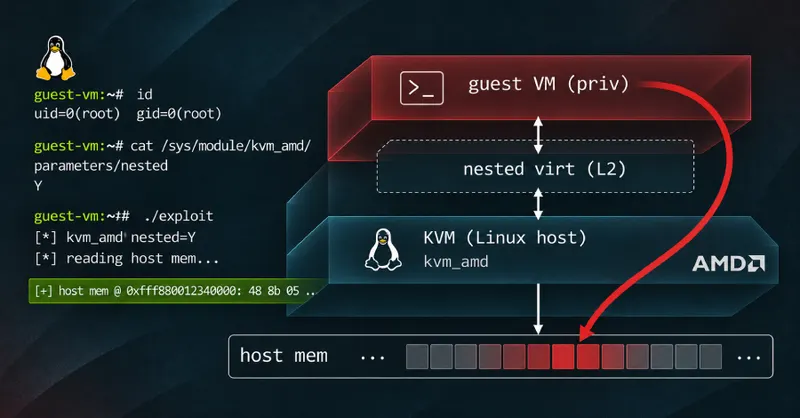
Dunia keamanan siber kembali dikejutkan dengan penemuan celah keamanan serius pada KVM, hypervisor bawaan kernel Linux. Celah yang dilacak dengan kode CVE-2026-99312 ini memberikan akses tidak sah bagi mesin virtual (VM) untuk membaca memori host secara langsung. Temuan ini menyoroti risiko signifikan bagi infrastruktur cloud yang mengandalkan virtualisasi.
Mekanisme Serangan dan Dampaknya
Peneliti keamanan berhasil mendemonstrasikan bagaimana celah ini dapat dimanfaatkan untuk membaca sekitar 127 GB memori dari server cloud. Eksploitasi dilakukan dari dalam mesin virtual milik peneliti sendiri di platform DigitalOcean. Dampak dari kerentanan ini sangat mengkhawatirkan, terutama pada lingkungan server bersama (shared server), di mana memori yang dapat diakses tersebut berpotensi mencakup data milik pelanggan lain yang berada di host yang sama.
Kondisi Spesifik Kerentanan
Tidak semua sistem Linux rentan terhadap serangan ini. Berdasarkan laporan, CVE-2026-99312 hanya memengaruhi host yang menggunakan prosesor AMD dengan fitur virtualisasi bertingkat (nested virtualization) yang diaktifkan. Kombinasi spesifik antara arsitektur perangkat keras dan konfigurasi perangkat lunak inilah yang membuka celah bagi penyerang untuk melampaui batasan isolasi antar-VM.
Langkah Mitigasi dan Perbaikan
Menanggapi temuan ini, pengembang kernel Linux telah merilis pembaruan untuk menambal celah tersebut. Pengguna yang menjalankan infrastruktur berbasis KVM pada prosesor AMD sangat disarankan untuk segera melakukan pembaruan kernel ke versi terbaru yang telah menyertakan perbaikan. Berikut adalah poin penting yang perlu diperhatikan oleh administrator sistem:
- Identifikasi Host: Pastikan apakah server Anda menggunakan prosesor AMD dan mengaktifkan fitur virtualisasi bertingkat.
- Pembaruan Kernel: Segera terapkan patch keamanan yang telah disediakan oleh distribusi Linux terkait.
- Audit Keamanan: Lakukan peninjauan berkala terhadap konfigurasi virtualisasi untuk meminimalkan risiko serupa di masa depan.
Keamanan cloud adalah tanggung jawab bersama. Dengan adanya temuan ini, penting bagi penyedia layanan dan pengguna untuk tetap waspada terhadap pembaruan keamanan kernel guna menjaga integritas data di lingkungan virtual.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News