
Celah Kritis Xen Orchestra Dieksploitasi Peretas
Vates VMS memperingatkan adanya eksploitasi aktif pada celah bypass autentikasi di Xen Orchestra yang memungkinkan peretas mendapatkan akses admin.
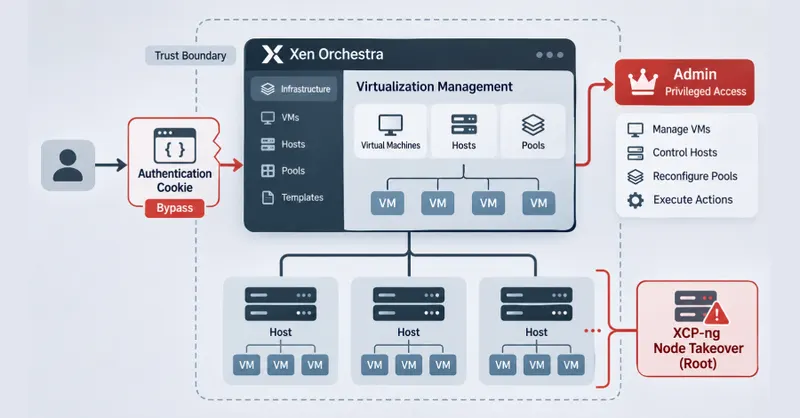
Ancaman Keamanan Serius pada Xen Orchestra
Dunia keamanan siber kembali diguncang oleh temuan celah keamanan kritis yang menargetkan platform manajemen infrastruktur virtual, Xen Orchestra. Perusahaan pengembang perangkat lunak asal Prancis, Vates VMS, secara resmi mengeluarkan peringatan mengenai kerentanan bypass autentikasi yang saat ini sedang dimanfaatkan oleh pihak tidak bertanggung jawab di lapangan.
Detail Celah Keamanan VSA-2026-062
Kerentanan ini, yang dilacak dengan kode VSA-2026-062, memungkinkan penyerang untuk melewati mekanisme autentikasi standar dan mendapatkan akses administratif penuh ke sistem. Meskipun belum memiliki pengenal CVE resmi, tingkat keparahan celah ini dianggap sangat tinggi karena kemudahannya untuk dieksploitasi secara aktif.
Berdasarkan laporan teknis dari Vates VMS, masalah utama terletak pada cara sistem melakukan penguraian cookie REST. Secara spesifik, sistem secara keliru memproses parameter autentikasi tertentu. Ketika peretas mengirimkan input yang dimanipulasi, sistem justru menerjemahkannya menjadi objek kosong yang secara tidak sengaja memberikan akses masuk tanpa memerlukan kredensial yang valid.
Dampak bagi Pengguna Infrastruktur
Eksploitasi ini memberikan risiko yang sangat besar bagi organisasi yang mengandalkan Xen Orchestra untuk mengelola lingkungan virtual mereka. Dengan mendapatkan akses admin, peretas berpotensi melakukan tindakan berbahaya, seperti:
- Mengambil alih kendali penuh atas server virtual.
- Mencuri atau memanipulasi data sensitif yang tersimpan dalam infrastruktur.
- Menghentikan layanan operasional perusahaan secara sepihak.
- Menggunakan akses tersebut sebagai pintu masuk untuk serangan lanjutan ke jaringan internal.
Langkah Mitigasi yang Diperlukan
Vates VMS telah mendesak seluruh pengguna Xen Orchestra untuk segera mengambil tindakan pencegahan. Mengingat celah ini sedang dieksploitasi secara aktif di dunia nyata, penundaan dalam melakukan pembaruan atau penerapan patch keamanan dapat berakibat fatal bagi integritas sistem.
Pengguna disarankan untuk memantau pengumuman resmi dari Vates VMS secara berkala dan segera menerapkan perbaikan yang disediakan. Selain itu, memperketat pengawasan lalu lintas jaringan dan membatasi akses administratif ke antarmuka Xen Orchestra dari jaringan publik menjadi langkah krusial untuk meminimalisir risiko serangan lebih lanjut.
Keamanan infrastruktur virtual adalah fondasi utama dalam operasional TI modern. Kasus ini menjadi pengingat penting bagi para administrator sistem untuk selalu waspada terhadap celah autentikasi yang tampak teknis namun memiliki dampak yang sangat luas bagi keamanan organisasi secara keseluruhan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News