
Celah Kritis Wasmtime Ancam Keamanan Sandbox WebAssembly
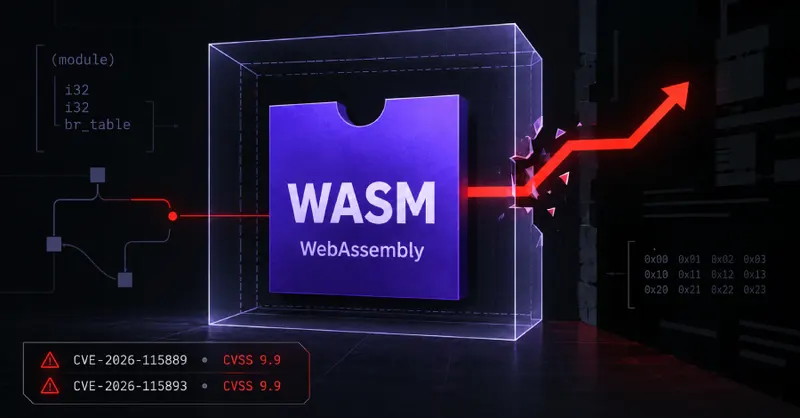
Dua kerentanan kritis ditemukan pada runtime Wasmtime yang memungkinkan modul WebAssembly berbahaya meloloskan diri dari isolasi sandbox.
Ancaman Baru bagi Ekosistem WebAssembly
Dunia keamanan siber kembali menyoroti integritas runtime WebAssembly setelah ditemukannya dua celah keamanan kritis pada Wasmtime. Sebagai perangkat lunak yang sering diintegrasikan ke dalam berbagai aplikasi untuk menjalankan kode secara aman, Wasmtime kini menghadapi tantangan serius terkait kemampuan isolasinya. Temuan ini mengindikasikan bahwa modul WebAssembly yang dirancang secara jahat berpotensi menembus batasan sandbox yang seharusnya menjaga keamanan sistem utama.
Mekanisme Pelarian Sandbox
Inti dari permasalahan ini terletak pada bagaimana Wasmtime mengelola eksekusi kode di dalam lingkungan yang terisolasi. Menurut pengembang proyek tersebut, celah ini memungkinkan modul yang dikendalikan oleh penyerang untuk keluar dari batasan yang telah ditentukan. Jika berhasil dieksploitasi, penyerang dapat menjalankan instruksi di luar kendali sandbox, yang berisiko membahayakan integritas perangkat lunak yang menampung runtime tersebut.
Untuk memicu serangan ini, terdapat prasyarat teknis yang harus dipenuhi oleh penyerang:
- Penyerang harus memiliki akses untuk mengompilasi modul berbahaya menggunakan build Wasmtime yang rentan.
- Salah satu dari dua celah yang ditemukan secara spesifik hanya berdampak pada sistem dengan arsitektur ARM64.
Langkah Mitigasi dan Pembaruan
Menanggapi temuan ini, tim pengembang Wasmtime telah mengambil langkah cepat dengan merilis versi perbaikan. Pengguna dan pengembang yang mengintegrasikan Wasmtime ke dalam sistem mereka sangat disarankan untuk segera melakukan pembaruan ke versi terbaru guna menutup celah keamanan tersebut. Mengabaikan pembaruan ini berarti membiarkan sistem tetap terbuka terhadap risiko eksploitasi yang dapat memicu pelarian sandbox.
Keamanan dalam ekosistem WebAssembly sangat bergantung pada ketangguhan runtime dalam menjaga isolasi kode. Kasus ini menjadi pengingat penting bagi para pengembang perangkat lunak untuk selalu memantau pembaruan keamanan dari dependensi pihak ketiga yang mereka gunakan. Dengan menerapkan versi yang telah diperbaiki, pengembang dapat memastikan bahwa aplikasi mereka tetap terlindungi dari potensi ancaman yang memanfaatkan kelemahan pada arsitektur runtime.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News