
Celah Kritis SDK x402 Ancam Saldo Token Agen AI
Sebuah kerentanan kritis pada SDK x402 ditemukan memungkinkan API berbahaya menguras saldo token agen AI secara otomatis. Simak detail risikonya di sini.
Ancaman Keamanan pada Ekosistem Agen AI
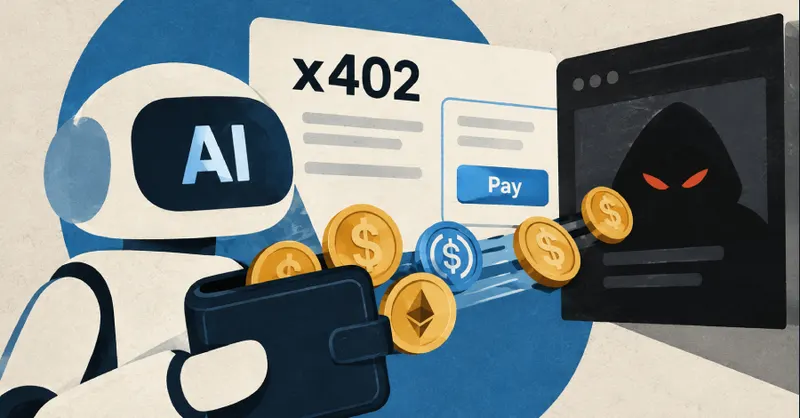
Dunia kecerdasan buatan kembali dihadapkan pada tantangan keamanan yang serius. Laporan terbaru dari firma keamanan V12 mengungkapkan adanya celah kritis pada SDK x402 yang berpotensi merugikan pengguna agen AI. Kerentanan ini memungkinkan pihak ketiga yang menjalankan API berbahaya untuk menguras seluruh saldo token yang dimiliki oleh agen AI tersebut tanpa sepengetahuan pemiliknya.
Bagaimana Celah Ini Bekerja?
Masalah utama terletak pada konfigurasi klien bawaan dalam SDK x402. Sebelum pembaruan dirilis pada pertengahan Agustus, SDK tersebut tidak menetapkan batasan pengeluaran (spending limit) secara default. Akibatnya, ketika sebuah agen AI berinteraksi dengan API yang berniat jahat, agen tersebut dapat dipaksa untuk menandatangani pembayaran yang mencakup seluruh saldo token yang tersedia di dompet digitalnya.
Risiko ini menjadi sangat nyata bagi agen AI yang memiliki fitur penandatanganan pembayaran otomatis. Jika aplikasi yang digunakan tidak dikonfigurasi dengan batasan yang ketat, agen tersebut secara tidak sadar akan memberikan akses penuh kepada API berbahaya untuk menguras aset digital yang tersimpan.
Langkah Mitigasi dan Pembaruan
Pihak pengembang telah merespons temuan ini dengan merilis pembaruan pada 18 Agustus yang memperkenalkan fitur pembatasan pengeluaran. Langkah ini krusial untuk mencegah eksploitasi lebih lanjut. Namun, para pengembang aplikasi yang menggunakan SDK x402 sangat disarankan untuk melakukan langkah-langkah berikut:
- Memastikan SDK telah diperbarui ke versi terbaru yang menyertakan fitur pembatasan pengeluaran.
- Melakukan audit pada konfigurasi aplikasi untuk memastikan batasan saldo telah diatur dengan benar.
- Memeriksa kembali alur kerja agen AI yang memiliki hak akses untuk menandatangani transaksi secara otomatis.
Keamanan dalam ekosistem agen AI yang otonom menjadi sangat vital seiring dengan meningkatnya adopsi teknologi ini. Kasus x402 menjadi pengingat bagi para pengembang bahwa setiap integrasi pembayaran harus memiliki lapisan perlindungan yang memadai untuk menghindari kerugian finansial yang tidak diinginkan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News