
Celah Kritis Red Hat Quay Ancam Keamanan Gambar Kontainer
Sebuah kerentanan kritis ditemukan pada Red Hat Quay yang memungkinkan pihak tidak berwenang membaca hingga menimpa gambar kontainer privat di seluruh repositori.
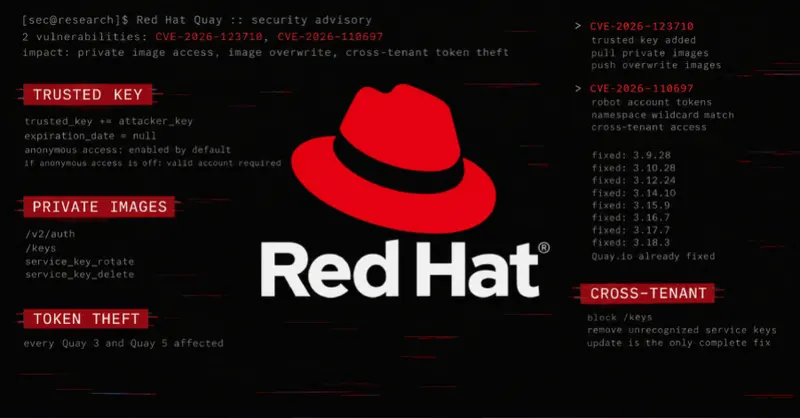
Ancaman Serius pada Infrastruktur Kontainer
Dunia keamanan siber kembali diguncang oleh temuan kerentanan kritis yang menyerang Red Hat Quay. Celah keamanan ini memberikan akses bagi penyerang untuk melakukan tindakan destruktif, yakni membaca serta menimpa seluruh gambar kontainer privat yang tersimpan di dalam registri. Temuan ini menjadi pengingat keras bagi para pengelola infrastruktur berbasis kontainer mengenai pentingnya pembaruan sistem secara berkala.
Mekanisme Eksploitasi yang Mengkhawatirkan
Kerentanan ini memiliki karakteristik yang cukup berbahaya karena kemudahan akses yang ditawarkannya kepada pihak luar. Berdasarkan laporan, Red Hat Quay secara bawaan mengaktifkan fitur akses anonim. Dalam kondisi tersebut, penyerang bahkan tidak memerlukan akun pengguna untuk mengeksploitasi celah ini dan mengakses data sensitif di dalam registri.
Situasi menjadi lebih kompleks ketika fitur akses anonim tersebut dimatikan. Meskipun akses publik dibatasi, siapa pun yang memiliki akun valid di dalam sistem tersebut tetap dapat menjalankan eksploitasi yang sama. Hal ini menunjukkan bahwa batasan akses tradisional tidak cukup untuk membendung celah keamanan ini.
Dampak bagi Keamanan Data
Kemampuan untuk membaca gambar kontainer privat berarti data sensitif, konfigurasi, dan rahasia aplikasi yang tertanam di dalam gambar tersebut dapat terekspos. Lebih jauh lagi, kemampuan untuk menimpa gambar kontainer membuka pintu bagi serangan rantai pasokan perangkat lunak (software supply chain attack). Penyerang dapat mengganti gambar yang sah dengan versi berbahaya, yang kemudian akan dijalankan oleh sistem lain yang mengandalkan registri tersebut.
Langkah Mitigasi dari Red Hat
Menanggapi temuan ini, Red Hat telah bergerak cepat untuk memberikan solusi bagi para pengguna. Perusahaan tersebut secara resmi telah merilis pembaruan atau perbaikan pada delapan versi Quay yang terdampak. Pengguna sangat disarankan untuk segera melakukan pembaruan ke versi terbaru guna menutup celah keamanan ini.
- Segera periksa versi Red Hat Quay yang sedang digunakan saat ini.
- Lakukan pembaruan ke versi yang telah diperbaiki oleh pihak pengembang.
- Tinjau kembali kebijakan akses pada registri untuk meminimalisir risiko yang tidak perlu.
- Pantau log aktivitas untuk mendeteksi adanya akses mencurigakan pada repositori privat.
Keamanan registri kontainer adalah fondasi utama dalam ekosistem pengembangan aplikasi modern. Dengan adanya celah ini, pengelola sistem harus lebih proaktif dalam menerapkan patch keamanan dan memperketat kontrol akses guna menjaga integritas perangkat lunak yang dikelola.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News