
Celah Kritis OpenSSH di Alpine Linux: Update Segera
OpenSSH merilis perbaikan darurat untuk kerentanan yang memungkinkan bypass autentikasi melalui kata sandi panjang pada sistem Alpine Linux.
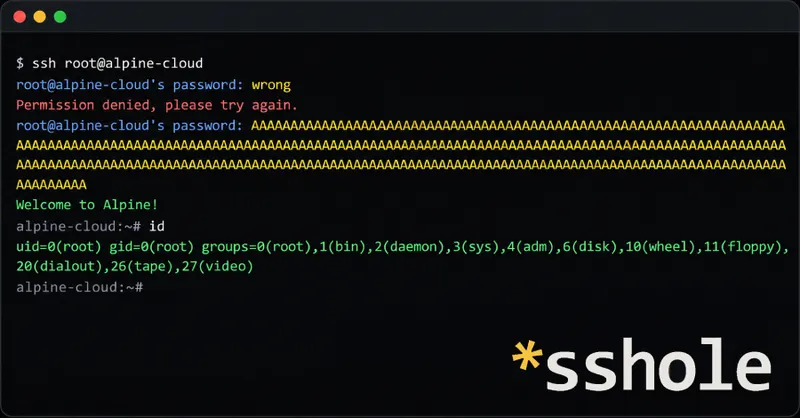
Ancaman Keamanan pada OpenSSH di Alpine Linux
Dunia keamanan siber kembali dikejutkan dengan temuan celah kritis pada paket openssh-server standar yang berjalan di sistem operasi Alpine Linux. Kerentanan ini memungkinkan penyerang untuk melewati mekanisme autentikasi SSH secara tidak sah, yang berpotensi memberikan akses penuh ke akun pengguna tanpa memerlukan kata sandi yang valid.
Detail Kerentanan dan Mekanisme Serangan
Berdasarkan laporan terbaru, celah ini dapat dimanfaatkan oleh penyerang yang memiliki akses jaringan ke server target. Untuk mengeksploitasi kelemahan ini, penyerang memerlukan dua informasi utama: nama akun pengguna dan kata sandi yang memiliki panjang antara 257 hingga 1.024 byte. Menariknya, celah ini dapat digunakan untuk masuk ke akun yang sebenarnya tidak memiliki kata sandi, seperti akun yang dikonfigurasi hanya menggunakan kunci SSH (SSH key-only).
Kondisi ini menempatkan banyak server yang menjalankan konfigurasi standar dalam posisi yang sangat rentan. Mengingat sifatnya yang kritis, pengembang OpenSSH telah bertindak cepat untuk memitigasi risiko ini.
Langkah Mitigasi: Segera Lakukan Pembaruan
Sebagai respons terhadap ancaman tersebut, OpenSSH telah merilis versi 10.6p2. Versi ini secara khusus dirancang untuk menutup celah yang memungkinkan bypass autentikasi tersebut. Pihak Alpine Linux juga telah merespons dengan cepat dengan menerbitkan paket perbaikan untuk seluruh distribusi mereka yang terdampak.
Para administrator sistem sangat disarankan untuk segera melakukan langkah-langkah berikut:
- Memeriksa versi openssh-server yang saat ini berjalan di server Alpine Linux Anda.
- Melakukan pembaruan paket ke versi terbaru yang telah disediakan oleh repositori resmi Alpine.
- Memastikan bahwa seluruh patch keamanan telah diterapkan untuk mencegah eksploitasi lebih lanjut.
Mengabaikan pembaruan ini dapat membuka pintu bagi pihak yang tidak bertanggung jawab untuk mengambil alih kendali server. Mengingat kemudahan eksploitasi yang dilaporkan, tindakan pencegahan harus menjadi prioritas utama bagi setiap pengelola infrastruktur berbasis Alpine Linux saat ini.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News