
Celah Kritis LXD dan MicroCloud: Risiko Keamanan Maksimal
Sebuah kerentanan kritis dengan skor CVSS 10.0 ditemukan pada LXD dan MicroCloud, memungkinkan penyerang menyamar sebagai klien tepercaya tanpa kunci privat.
Ancaman Keamanan Serius pada Infrastruktur Cloud
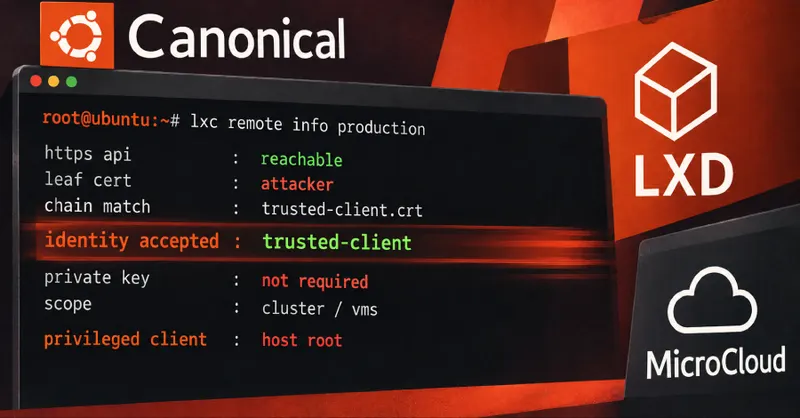
Dunia keamanan siber kembali diguncang oleh temuan kerentanan kritis yang berdampak pada ekosistem Canonical, yakni LXD dan MicroCloud. Celah ini mendapatkan skor CVSS 10.0, angka tertinggi yang menandakan tingkat bahaya ekstrem bagi infrastruktur yang mengandalkan teknologi tersebut. Masalah utama terletak pada mekanisme autentikasi yang memungkinkan pihak tidak berwenang untuk mengambil alih identitas klien yang sah.
Mekanisme Penyamaran Tanpa Kunci Privat
Secara teknis, celah ini memberikan akses kepada penyerang untuk masuk ke dalam sistem seolah-olah mereka adalah klien tepercaya. Yang membuat situasi ini sangat mengkhawatirkan adalah fakta bahwa penyerang tidak memerlukan kunci privat milik klien tersebut untuk melakukan aksinya. Cukup dengan memiliki sertifikat publik milik klien yang sah dan kemampuan untuk menjangkau API HTTPS melalui jaringan, pintu masuk ke sistem terbuka lebar.
Dampak Luas bagi Cluster dan Virtual Machine
Setelah berhasil melakukan impersonasi atau penyamaran, penyerang mendapatkan akses penuh layaknya pengguna asli. Hal ini mencakup kendali atas seluruh cluster yang dikelola oleh sistem tersebut. Lebih jauh lagi, penyerang dapat memanipulasi atau mengakses virtual machine yang berjalan di dalam lingkungan yang terinfeksi. Jika akun yang disamar adalah akun dengan hak akses tinggi, maka seluruh integritas sistem berada dalam risiko besar.
Langkah Mitigasi dan Kewaspadaan
Keberadaan celah ini menyoroti pentingnya pengamanan akses API pada infrastruktur cloud. Para administrator sistem harus segera melakukan evaluasi terhadap konfigurasi jaringan dan memastikan bahwa akses ke API HTTPS dibatasi hanya untuk entitas yang benar-benar diperlukan. Mengingat kemudahan akses yang ditawarkan oleh celah ini, pembaruan sistem dan pengetatan protokol keamanan menjadi prioritas utama bagi setiap organisasi yang menggunakan LXD atau MicroCloud dalam operasional mereka.
- Pastikan sistem selalu diperbarui ke versi terbaru yang telah menambal celah ini.
- Batasi akses jaringan ke API HTTPS untuk meminimalisir paparan terhadap pihak luar.
- Lakukan audit berkala terhadap sertifikat dan akses klien yang terdaftar di dalam cluster.
Keamanan infrastruktur cloud adalah fondasi dari operasional digital modern. Dengan adanya ancaman seperti ini, kesadaran akan pentingnya autentikasi yang kuat dan pemantauan jaringan yang ketat menjadi kunci untuk menjaga keberlangsungan data dan layanan dari potensi eksploitasi yang merusak.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News