
Celah Kritis di Library Python Pillow Ditemukan
Sebuah kerentanan kritis ditemukan pada library Python Pillow yang memungkinkan penyerang menjalankan perintah sistem melalui file gambar yang dimanipulasi.
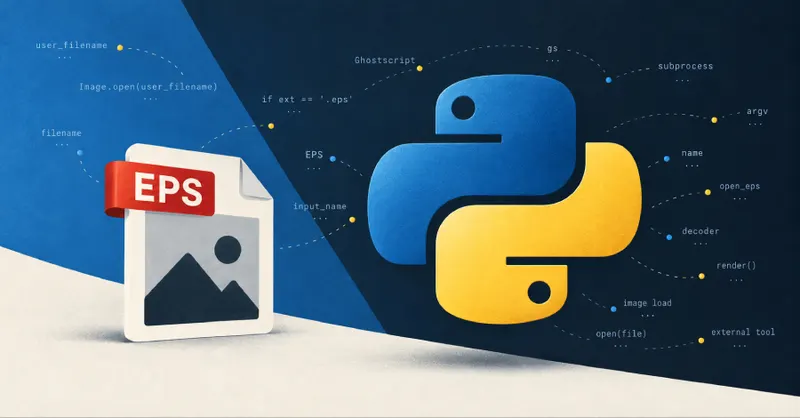
Ancaman Keamanan pada Library Python Pillow
Dunia pengembangan perangkat lunak berbasis Python baru saja dikejutkan oleh temuan celah keamanan serius pada Pillow, library pemrosesan gambar yang paling banyak digunakan. Kerentanan ini memungkinkan pihak luar untuk menjalankan perintah sistem secara tidak sah pada server hanya dengan memanfaatkan file gambar yang telah dirancang khusus.
Mengenal Celah CVE-2026-112900
Celah keamanan yang diidentifikasi sebagai CVE-2026-112900 ini berakar pada cara Pillow menangani format gambar EPS. Dalam proses operasionalnya, Pillow mengandalkan program eksternal bernama Ghostscript untuk mengubah file EPS menjadi piksel yang dapat ditampilkan. Masalah muncul karena Pillow tidak melakukan pemeriksaan atau validasi yang memadai terhadap nama file yang diberikan sebelum meneruskannya ke Ghostscript.
Bagaimana Serangan Terjadi
Secara teknis, penyerang dapat menyisipkan perintah berbahaya ke dalam nama file gambar. Karena Pillow langsung meneruskan nama file tersebut ke Ghostscript tanpa filter, sistem akan mengeksekusi perintah tersebut seolah-olah itu adalah bagian dari instruksi pemrosesan gambar yang sah. Hal ini membuka pintu bagi penyerang untuk mengambil alih kendali server atau menjalankan skrip berbahaya di lingkungan target.
Langkah Mitigasi dan Dampak
Mengingat Pillow adalah standar industri dalam ekosistem Python untuk manipulasi gambar, temuan ini menjadi perhatian besar bagi para pengembang aplikasi web dan sistem backend. Penggunaan library ini sangat luas, mulai dari pengunggahan foto profil hingga sistem pengolahan dokumen otomatis. Berikut adalah beberapa poin penting terkait risiko ini:
- Eksekusi Perintah Jarak Jauh: Penyerang dapat memanfaatkan celah ini untuk menjalankan perintah sistem operasi secara langsung.
- Ketergantungan pada Ghostscript: Masalah ini menyoroti risiko keamanan dalam integrasi antar program pihak ketiga.
- Pentingnya Validasi Input: Kegagalan dalam memeriksa nama file menjadi titik lemah utama yang dieksploitasi dalam kasus ini.
Para pengembang disarankan untuk segera meninjau implementasi penggunaan Pillow dalam aplikasi mereka dan memastikan bahwa setiap input yang berkaitan dengan pemrosesan file dilakukan dengan protokol keamanan yang ketat. Membatasi akses ke fungsi pemrosesan EPS atau memperbarui dependensi sistem menjadi langkah krusial untuk mencegah eksploitasi lebih lanjut.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News