
Celah Kritis Apache HTTP/2: Risiko Eksekusi Kode Jarak Jauh
Sebuah kerentanan kritis ditemukan pada modul HTTP/2 Apache yang memungkinkan penyerang menjalankan kode berbahaya dari jarak jauh. Segera perbarui server Anda.
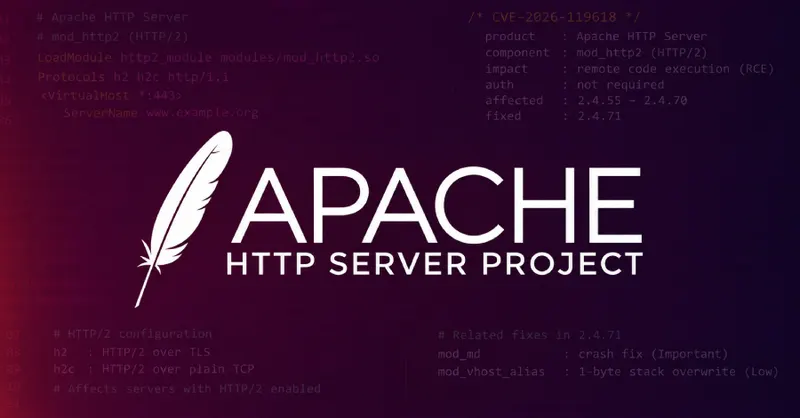
Ancaman Keamanan Baru pada Apache HTTP Server
Dunia keamanan siber kembali dikejutkan dengan penemuan celah keamanan yang sangat serius pada Apache HTTP Server. Kerentanan ini secara spesifik menyerang modul HTTP/2, yang dikenal sebagai mod_http2. Berdasarkan laporan terbaru, celah ini memberikan celah bagi penyerang yang tidak terautentikasi untuk melakukan eksekusi kode dari jarak jauh pada server yang terdampak.
Detail Kerentanan CVE-2026-119618
Celah keamanan ini telah diidentifikasi dan dilacak dengan kode CVE-2026-119618. Kerentanan ini dianggap sangat berbahaya karena memungkinkan pihak luar untuk mengambil alih kendali atau menjalankan perintah berbahaya tanpa memerlukan akses masuk resmi ke dalam sistem. Dampak dari eksploitasi ini bisa sangat merusak, mengingat Apache merupakan salah satu server web yang paling banyak digunakan di seluruh dunia.
Versi yang Terdampak dan Solusi
Menurut informasi teknis yang tersedia, kerentanan ini memengaruhi Apache HTTP Server versi 2.4.55 hingga 2.4.70. Pengguna yang menjalankan server dengan modul HTTP/2 aktif sangat rentan terhadap serangan ini. Red Hat, sebagai salah satu penyedia distribusi sistem operasi yang menyertakan Apache, telah mengonfirmasi bahwa server mereka yang menggunakan versi tersebut berada dalam risiko tinggi.
Kabar baiknya, pengembang Apache telah merilis perbaikan untuk menutup celah ini. Versi 2.4.71 telah diluncurkan untuk mengatasi masalah tersebut. Langkah-langkah mitigasi yang disarankan meliputi:
- Melakukan audit versi Apache yang sedang digunakan pada infrastruktur server Anda.
- Segera melakukan pembaruan ke versi 2.4.71 untuk menambal celah keamanan.
- Mempertimbangkan untuk menonaktifkan modul HTTP/2 sementara waktu jika pembaruan tidak dapat dilakukan secara langsung.
Mengapa Celah Ini Begitu Berbahaya?
Masalah utama dari kerentanan ini terletak pada kemudahan akses bagi penyerang. Karena tidak memerlukan otentikasi, siapa pun yang memiliki akses jaringan ke server yang menjalankan HTTP/2 dapat mencoba mengeksploitasi celah ini. Hal ini menempatkan administrator sistem dalam posisi yang sulit jika mereka tidak segera menerapkan pembaruan perangkat lunak yang telah disediakan.
Keamanan server adalah tanggung jawab berkelanjutan. Dengan adanya temuan ini, para pengelola infrastruktur TI diingatkan kembali akan pentingnya menjaga perangkat lunak tetap mutakhir. Mengabaikan pembaruan keamanan, terutama untuk komponen inti seperti server web, dapat membuka pintu bagi insiden keamanan yang jauh lebih besar dan merugikan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News