
Celah Keamanan UEFI Berusia 16 Tahun Ancam Server
Sebuah kerentanan kritis yang telah ada selama 16 tahun ditemukan pada firmware UEFI, memungkinkan eksekusi kode berbahaya sebelum sistem operasi berjalan.
Ancaman Tersembunyi di Balik Firmware UEFI
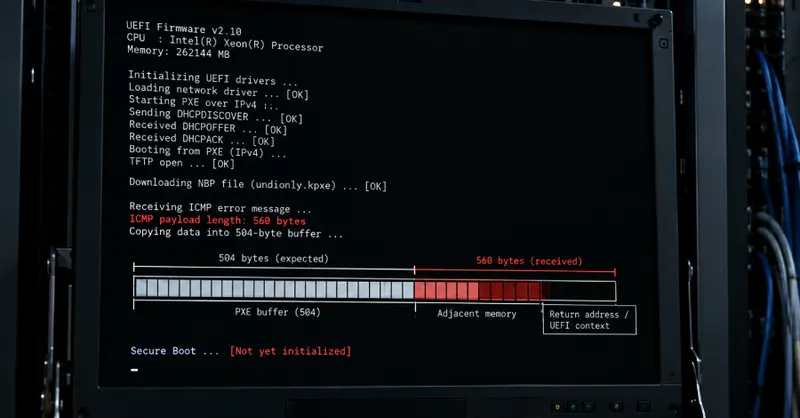
Dunia keamanan siber kembali diguncang oleh penemuan celah keamanan yang sangat krusial. Sebuah kerentanan yang telah bersembunyi selama 16 tahun di dalam EDK II, kode sumber terbuka yang menjadi fondasi bagi sebagian besar produsen perangkat keras dalam membangun firmware UEFI, kini terungkap. Temuan ini menyoroti betapa rentannya infrastruktur komputasi modern terhadap ancaman yang sudah ada sejak lama.
Memahami Peran UEFI dalam Keamanan
UEFI (Unified Extensible Firmware Interface) adalah perangkat lunak pertama yang berjalan saat komputer dinyalakan, bahkan sebelum sistem operasi dimuat. Karena posisinya yang berada di lapisan paling dasar, UEFI memiliki kendali penuh atas perangkat keras. Ketika firmware ini disusupi, penyerang dapat memiliki akses yang jauh lebih dalam dibandingkan dengan serangan pada level sistem operasi biasa.
Mekanisme Serangan pada Proses Booting Jaringan
Celah keamanan ini secara spesifik menargetkan mesin yang melakukan proses booting melalui jaringan. Dalam skenario ini, penyerang yang mampu menjangkau mesin tersebut dapat mengeksekusi kode berbahaya sebelum fitur Secure Boot aktif. Secure Boot sendiri dirancang untuk memastikan bahwa hanya perangkat lunak yang terpercaya yang dapat berjalan saat proses startup. Namun, dengan adanya celah ini, mekanisme pertahanan tersebut dapat dilewati dengan mudah.
Mengapa Kerentanan Ini Begitu Berbahaya?
- Eksekusi Pra-OS: Kode berbahaya berjalan sebelum sistem operasi, sehingga sulit dideteksi oleh antivirus atau perangkat lunak keamanan standar.
- Akses Jaringan: Kerentanan ini sangat relevan bagi server yang sering menggunakan metode booting jaringan untuk manajemen skala besar.
- Usia Celah: Fakta bahwa celah ini telah ada selama 16 tahun menunjukkan betapa sulitnya mendeteksi cacat pada kode tingkat rendah yang jarang diperbarui.
Langkah Mitigasi dan Kesimpulan
Mengingat posisi UEFI sebagai gerbang utama sistem, para administrator server harus segera meninjau pembaruan firmware dari produsen perangkat keras mereka. Mengabaikan pembaruan firmware berarti membiarkan pintu terbuka bagi pihak yang tidak bertanggung jawab untuk mengambil alih kendali server sebelum sistem keamanan utama sempat bekerja. Keamanan perangkat keras bukan lagi sekadar pelengkap, melainkan fondasi utama dalam menjaga integritas data di era digital saat ini.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News